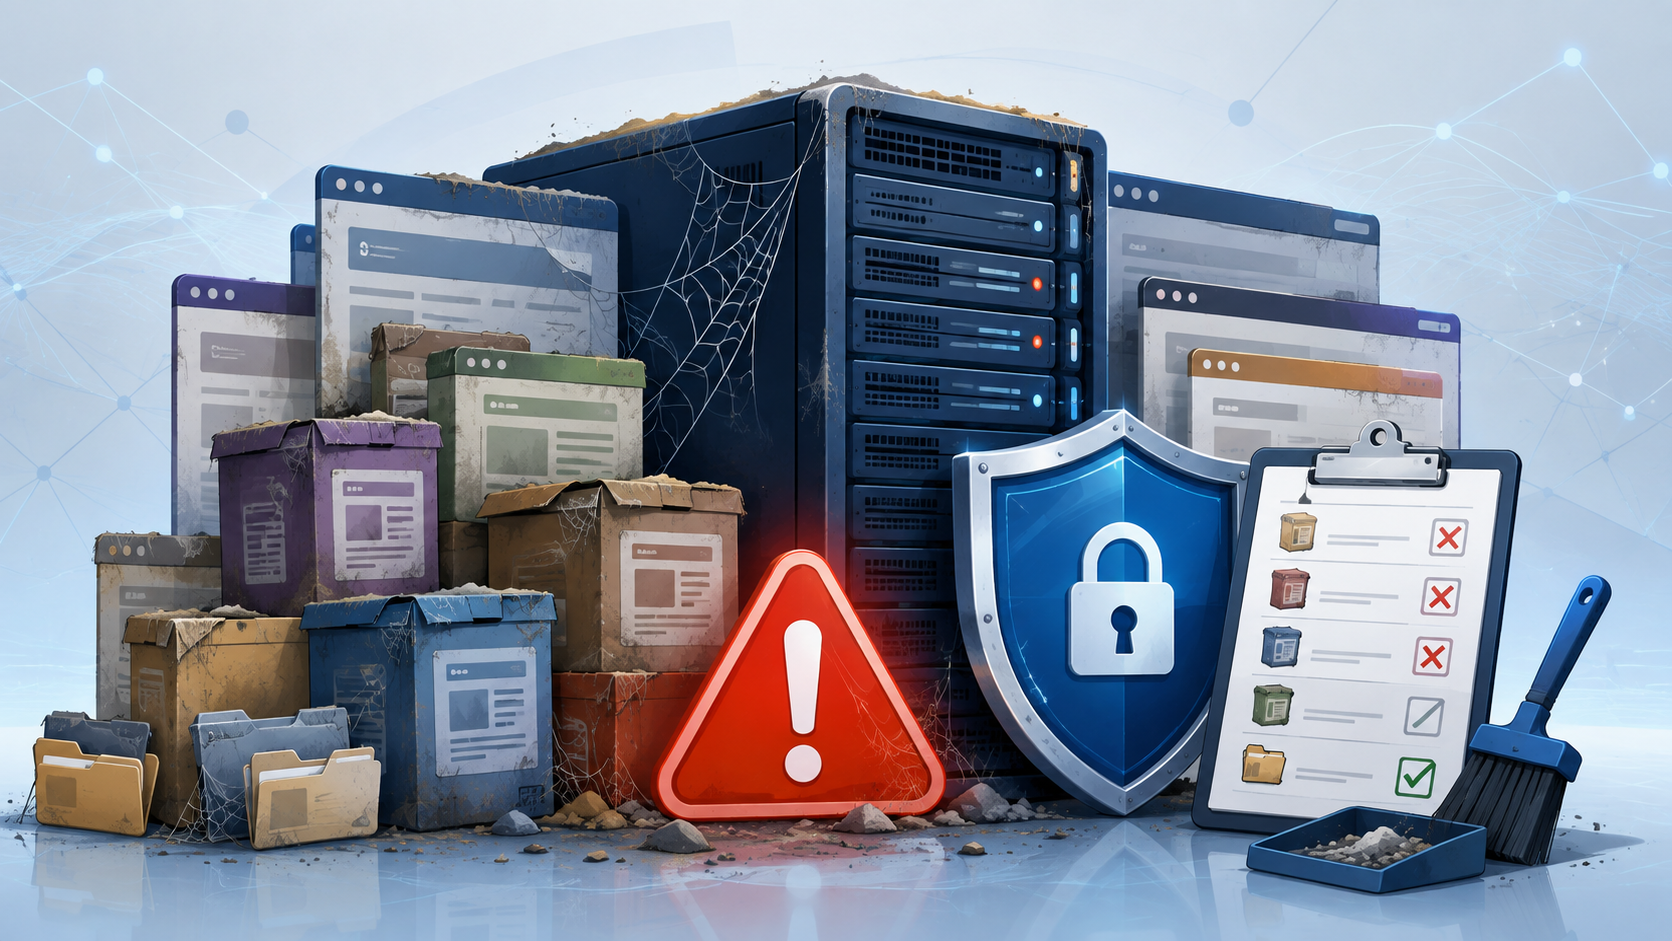
レンタルサーバーのファイル一覧に、wp、wp-new、wp-new2、mt5など、
誰が使っているのかわからないフォルダが並んでいませんか?
「昔のホームページだから放っておいても大丈夫」「今のサイトは普通に表示されているから問題ない」と考えるのは危険です。
公開領域(インターネットから到達できる場所)に残った古いWordPressやMovable Type、メールフォームは、使っていなくても攻撃の入口になり得ます。
しかも、現在の担当者が用途・更新状況・削除可否を把握していない場合、
異常が起きても発見が遅れ、現行サイトまで巻き込まれるおそれがあります。
 よこやま良平
ITエンジニアとして20年以上、WordPressやサーバーの復旧・セキュリティ対応に携わってきたよこやま良平です。わたしの現場経験から、古いCMS(サイトを管理する仕組み)の残骸を放置する危険性と、安全に整理する順番を初心者向けに説明します。
- 使っていないWordPressも危険になり得る理由
- サーバー内にWordPressが複数ある時の問題
- サポートが終わったMovable Type 5を残す危険性
- 現行サイトを壊さずにサーバーを整理する順番
- 自分で判断せず、すぐ専門家へ依頼すべき状態
結論から言うと、担当者不明の古いCMSが複数残るサーバーは、今日から整理を始めるべきです。
ただし、フォルダを見つけた勢いで削除すると、現行サイトやメールまで止める危険があります。
まず全体を調査し、必要なデータを保全してから、公開停止・削除・更新・再発防止まで進めてください。
どれが必要かわからない時点で、クイックレスキューへ相談して大丈夫です。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
放置サーバーは使っていない古いCMSから侵入される危険があります
放置サーバーが危険なのは、現在使っているサイト以外にも「入口」が残っている可能性があるためです。
ホームページからリンクしていなくても、URLを直接指定できれば外部からアクセスされる場合があります。
画面にリンクがなくても非公開とは限りません
サーバーを建物にたとえると、現行サイトは正面玄関です。
一方、昔のWordPressやCGIを残したフォルダは、使われなくなった裏口のようなものです。
メニューから消しただけ、検索結果に出ないだけでは、裏口を閉めたことになりません。
攻撃者や自動巡回Botは、よく使われるフォルダ名やログインURLを機械的に探します。
使っていないCMSほど更新も監視も止まります
現役のサイトなら、更新通知や表示不具合に気づく機会があります。
しかし忘れられたサイトは、WordPress本体・テーマ・プラグインが古いままになり、不審な変更にも気づきにくくなります。
WordPress公式のセキュリティガイドでも、コアや関連ソフトウェアを最新に保つこと、権限を必要最小限にすることなどが案内されています。
管理しないシステムを公開したまま残すことは、この基本から外れます。

- 用途不明のWordPress・CMS・CGI(フォームなどを動かすプログラム)フォルダが複数ある
- 管理者、制作会社、保守担当者の誰も全体を説明できない
- 古いログイン画面やメールフォームへ外部からアクセスできる
- 更新日が何年も前のPHP・CGIファイルが残っている
- どのデータベースや管理者アカウントが現役かわからない
放置サーバーにWordPressが複数残ると入口も管理対象も増えます
WordPressが4個あれば、更新・監視・アカウント管理が必要なサイトも原則4個です。
現在使っている1個だけを更新しても、ほかの3個が安全になるわけではありません。
古いWordPressごとに本体・テーマ・プラグインがあります
WordPressは本体だけで動くわけではありません。
各フォルダの中には、テーマ、プラグイン、アップロードファイル、設定ファイルがあり、それぞれ確認が必要です。
管理画面で「停止中」と表示されるプラグインや、表側に出ていない古いサイトでも、
ファイルが公開領域に残り、外部から直接呼び出せる構成なら確認対象です。
設定ファイルや不審なPHPも別々に残ります
各WordPressには通常、データベース接続情報を持つ設定ファイルがあります。
管理者ユーザー、データベース、定期処理、書き込み可能なフォルダも、インストールごとに増えていきます。
過去に侵害されていた場合は、見た目が正常でも不審なPHPやバックドアが残っていることがあります。
現行サイトだけを掃除しても、同じサーバー内の残骸から再び影響を受ける可能性を否定できません。
- 外部からアクセスできるURLと公開状態
- WordPress本体・テーマ・プラグインのバージョン
- 管理者ユーザーと、保存されていればログイン履歴・アクセスログ
- 接続先データベースとバックアップの有無
- 不審なPHP、改ざん、リダイレクト、定期処理
放置サーバーのMovable Type 5残骸も安全とは言えません
Movable Type 5のアプリケーションが残っているなら、WordPressと同じように公開状態を確認すべきです。
シックス・アパートの公式マニュアルでも、Movable Type 5はサポート終了版と明記されています。
公開ページと管理プログラムは分けて考えます
Movable Typeは、作成済みの静的HTMLを公開する構成があります。
そのため、昔の記事を残す必要があっても、古い管理用CGIまで公開し続けなければならないとは限りません。
残すべき公開ページ、記事データ、画像、テンプレート、データベースを確認し、
管理プログラムは更新・移行・アクセス制限・撤去のどれが適切か判断します。
postmailなど用途不明のプログラムも調査対象です
postmailという名前だけでは、何の製品か、現在使われているかまでは断定できません。
ただし、問い合わせフォームやメール送信プログラムなら、外部入力を受け取るため優先して確認すべき対象です。
フォーム本体だけでなく、送信先メールアドレス、確認画面、添付機能、迷惑送信対策、ログの保存先まで確認します。
「名前がわからないから触らない」のままでは、管理不能な入口が残ります。
フォルダだけを削除すると、必要な記事データ、画像、テンプレート、再構築設定まで失う場合があります。
バックアップと依存関係の確認前に削除しないでください。
放置サーバーの実例にはWordPressとMovable Typeの残骸が多数ありました
次の画像は、担当者不足で全体を管理できていない実際のサーバーです。
依頼者への確認では、古いMovable Typeと複数のWordPress、そのほか用途不明のフォルダが同じ場所に残っていました。
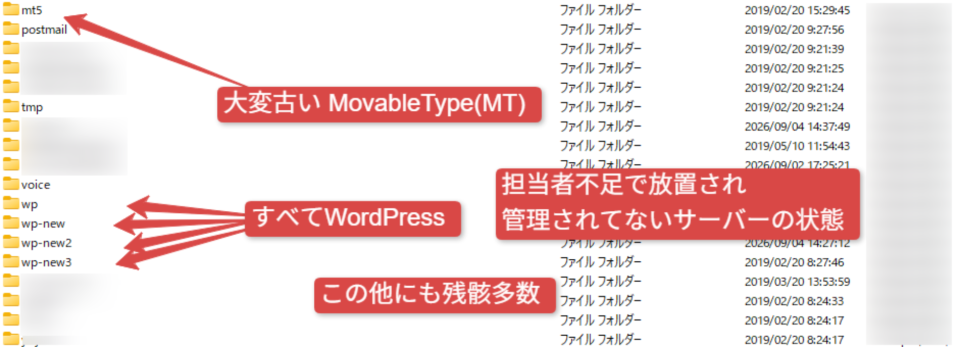
依頼者への確認では、mt5は古いMovable Type、wp、wp-new、wp-new2、wp-new3はすべてWordPressの残骸です。postmailや、そのほか多数のフォルダもあり、現在の担当者が全体の用途を把握できていない状態でした。
フォルダの日付には古いものと新しいものが混在しています。
ただし、更新日時だけでCMSのバージョン、公開状態、感染の有無を判断することはできません。
- 複数のWordPressと古いMovable Typeらしきフォルダが残っている
- 用途不明のフォルダが多く、管理範囲を説明できない
- 一覧画像だけでは外部公開・実行可否・感染の有無は断定できない
- だからこそ、URL・設定・ログ・データベースを含む調査が必要
この状態なら削除より先に全体調査が必要です
このような一覧を見て、すぐにフォルダを選んで削除するのは危険です。
現行サイトが古いフォルダ内の画像やプログラムを参照する依存関係(ほかの機能から使われている関係)もあり、削除後に画面・フォーム・メールが止まる場合があります。
どれが必要かわからない、前任者へ確認できない、バックアップも不明なら、その時点で専門家へ依頼してください。
事故が起きる前に調べるほうが、復旧しながら調べるより安全です。
放置サーバーを安全に整理する5ステップ
放置サーバーの整理は、棚卸し、保全、公開確認、撤去、再発防止の順で進めます。
「不要そうなフォルダを消す」だけでは、必要データの消失や侵入経路の見落としにつながります。
- ドメイン・URL・フォルダ・データベース・管理者を一覧化する
- ファイルとデータベースをサーバー外へ安全にバックアップする
- 外部公開とPHP・CGIの実行状態、ログ、依存関係を確認する
- 不要なCMS・アカウント・DB・定期処理を公開停止して撤去する
- 残すサイトを更新・防御し、監視と定期棚卸しを始める
現役サイトと残骸を一覧にします
まず、契約中のドメイン、サブドメイン、公開フォルダ、転送設定、SSL、データベース、メール、Cron(決めた時刻に処理を実行する設定)を対応づけます。
フォルダ名だけでなく、実際のURLと設定から調べることが重要です。
各項目に「現役」「停止予定」「用途不明」「保全のみ」などの印を付け、
責任者、最終更新日、バックアップ先も記録すると、削除判断がしやすくなります。
削除前にファイルとデータベースを保全します
WordPressやMovable Typeは、ファイルだけでなくデータベースにも記事・設定・ユーザー情報を保存します。
両方をそろえ、必要ならアクセスログも保全してから作業します。
バックアップをZIPにして公開フォルダへ置きっぱなしにするのは避けてください。
ダウンロードされないよう、サーバー外の安全な保管先へ移し、復元できる形か確認します。
不要CMSを公開停止し残すサイトを更新・監視します
依存関係を確認したら、不要なCMSを公開領域から外し、関連する管理者・データベース・Cron・FTPアカウントも整理します。
感染が疑われる場合は、削除前に原因調査と証拠保全が必要です。
残すWordPressは、本体・テーマ・プラグインを更新し、不審な管理者やPHP、改ざんされた設定を確認します。
パスワードや認証キーの変更、WAF(不審な通信を防ぐ仕組み)、バックアップ、監視も同時に整えます。
- どのフォルダが現行サイトかわからない
- データベースやメールとの関係を説明できない
- 不審な転送、管理者、PHP、送信メールがある
- バックアップの取り方や復元方法がわからない
- 事業サイトで停止時間やデータ消失を許容できない
放置サーバーを整理しないと現行サイトやメールにも被害が広がります
古いCMSの問題は、そのフォルダだけで終わるとは限りません。
同じサーバー、FTPアカウント、データベース権限を共有していると、現行サイトやメール運用へ影響が広がる可能性があります。
改ざん・偽ページ・迷惑な転送に使われるおそれがあります
侵入された古いサイトに、偽の通販ページやフィッシングページを置かれたり、
検索経由の訪問者だけを別サイトへ転送されたりすることがあります。
トップページが普通に見えても、特定のURL、端末、検索結果だけで異常が出る場合があります。
担当者が見ていない残骸は、こうした変化の発見が遅れやすい場所です。
迷惑メール送信やサーバー停止につながる場合があります
不正なメール送信や大量アクセスが発生すると、サーバー会社から制限・停止を受ける場合があります。
同じドメインの正規メールが届きにくくなるなど、サイト外へ影響が出ることもあります。
被害後は復旧範囲と確認項目が増えます
異常が出てからでは、どのサイトから侵入されたか、どこまで改ざんされたか、
盗まれた可能性がある認証情報は何かを調べなければなりません。
さらに、検索結果、メール、顧客への案内、サーバー会社との連絡なども必要になる場合があります。
何も起きていない段階で棚卸しを始めるほうが、安全に整理しやすいのは明らかです。
- 現行サイトの改ざん・停止・再感染
- 偽ページ、SEOスパム、不正リダイレクト
- 迷惑メール送信とドメイン評価の低下
- サーバー会社によるアクセス制限・利用停止
- 顧客や取引先への説明、信用低下、復旧負担
放置サーバーと古いWordPressについてよくある質問
放置サーバーの整理で特に多い疑問をまとめます。
迷ったときは「消す」より先に「調べて保全する」と覚えてください。
放置サーバーは被害が出る前の今すぐ整理を始めてください
放置サーバーに古いWordPressやMovable Type、用途不明のプログラムが残っているなら、先延ばしにしないでください。
使っていないシステムも、公開されていれば攻撃の入口になり得ます。
一方で、名前や更新日だけを見て削除すると、必要なサイトやメールを止める危険があります。
正しい対応は、全体の棚卸し、バックアップ、公開状態と感染痕跡の確認、不要物の撤去、残すサイトの防御を一続きで行うことです。
- WordPressが何個あるのか把握できない
- Movable Typeやメールフォームの残骸がある
- 前任者や制作会社へ確認できない
- 怖くて削除できず、何年も放置している
- 不審なファイル・転送・管理者・メール送信がある
「どれを消せばよいかわからない」という段階で構いません。
被害が出るまで待たず、今すぐクイックレスキューへ調査と整理をご依頼ください。
古いWordPress・Movable Typeの残骸整理を今すぐ依頼したい時は
担当者不明のサーバー、複数のWordPress、古いMovable TypeやCGIでお困りなら、
クイックレスキューが現行サイトと残骸を切り分け、安全な整理方法をご案内します。
- サーバー内にwp・wp-newなどのフォルダが多数ある
- どのWordPressが現役なのかわからない
- 古いMovable Type・CGI・メールフォームが残っている
- 必要なデータを消さずに安全に整理したい
- 感染や改ざんがないか、サーバー全体を確認してほしい
- 万一復旧できない場合やマルウェア駆除できない場合は全額返金保証で安心
- 90日間再感染保証・動作保証で安心
- 初期費用・調査費用0円で安心