「サイトは普通に表示されているから、マルウェア感染の警告は後で対応すればよい」と考えていませんか?
WordPressの感染は、目立つ症状が出ないまま進むことがあります。
しかし裏側では、不正転送、情報窃取、迷惑メール送信などが続いている場合があります。
とくにギャンブルサイトへ飛ばされている事実を知りながら公開を続けると、
技術的な被害だけでなく、損害賠償や法令対応の問題まで広がるおそれがあります。
 よこやま良平
WordPressの復旧とマルウェア駆除を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、感染を放置した時の被害と法律リスク、今すぐ取るべき初動を初心者向けに解説します。
- 症状が見えない感染を放置してはいけない理由
- 閲覧者への二次被害と訴訟リスクの考え方
- ギャンブルサイトへ転送される場合の日本法上の注意点
- 個人情報漏えい時に必要となる報告・本人通知
- 感染を知った直後に運営者が行う7ステップ
結論から言うと、感染の可能性を認識したら、症状の有無にかかわらず放置してはいけません。
まず証拠を残し、必要に応じて公開を制限し、被害範囲を調査することが重要です。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPressマルウェア感染は症状がなくても放置しない
WordPressのマルウェア感染は、トップページが正常に見えていても、
安全とは判断できません。攻撃者は発見を遅らせるため、条件付きで動かすことがあるからです。
管理者には症状を見せない攻撃がある
不正な転送は、検索結果から来た人、スマートフォン利用者、初回訪問者だけを狙うことがあります。
管理者が自宅のパソコンで確認しても、普通のサイトにしか見えません。
Cookie、IPアドレス、参照元、ブラウザの種類を条件にして動作を変えるため、
「自分では再現しない」という理由だけで誤検知と決めつけるのは危険です。
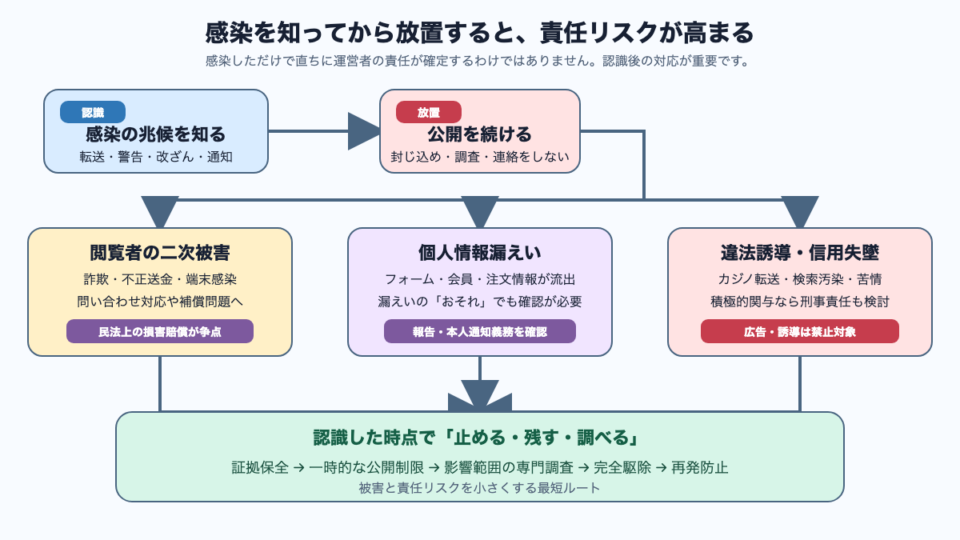
感染を知った時刻と対応履歴が重要になる
法律上の責任が直ちに確定するわけではありません。
ただし、警告メールや利用者の苦情を受けた後も何もしなければ、対応の合理性が問われやすくなります。
いつ、誰から、どの症状を知らされ、何を確認して、いつ公開制限や調査を始めたか。
この時系列は、技術調査だけでなく、顧客や取引先への説明にも必要です。
WordPressマルウェア感染を放置すると起こる5つの被害
感染を放置すると、被害はサイトの表示崩れだけでは終わりません。
閲覧者、顧客、取引先、サーバー会社、検索エンジンへ連鎖していきます。
- 閲覧者を詐欺、偽通販、ギャンブルサイトへ転送する
- 問い合わせフォームや会員情報を盗み取る
- 迷惑メール、フィッシング、攻撃の踏み台に使われる
- 検索結果がカジノや偽商品ページで汚染される
- サーバー停止、広告停止、取引先からの遮断につながる
見えている症状より裏側の動作を確認する
カジノへの転送が1回だけ止まっても、感染が消えたとは限りません。
攻撃コードが一時停止した、条件が変わった、キャッシュに残っているといった複数の可能性があります。
公開ページ、WordPress本体、テーマ、プラグイン、uploads、データベース、Cron、管理者、アクセスログを確認し、
同じサーバー内の別サイトやメールまで影響範囲を広げて調べます。
閲覧者が被害を受けると運営者への苦情に発展する
訪問者は、検索結果に表示された正規ドメインを信頼してクリックします。
その先で偽サイトへ飛ばされれば、サイト運営者へ問い合わせや補償要求が届く可能性があります。
IPAも、改ざんされた自社サイトが偽ECサイトへ誘導する踏み台になった事例を紹介しています。
プラグインで一部を駆除しても、検索結果や転送が残るケースがあるため、全体調査が必要です。
検索汚染とサーバー悪用はサイト外まで広がる
攻撃者はWordPress内だけでなく、同じサーバーの別サイト、メール、Cron、データベースへ侵入することがあります。
一つの不審ファイルだけを消しても、別のバックドアから再生成される場合があります。
被害が続けば、ホスティング会社による利用停止、検索順位の低下、取引先からのアクセス制限など、
売上と信用の両方を失う結果になりかねません。
WordPressマルウェア感染の放置で訴訟リスクが生じる条件
感染した事実だけで、必ずサイト運営者が損害賠償責任を負うわけではありません。
一方、感染を知りながら合理的な対策を取らず、被害との因果関係が認められれば、訴訟リスクは高まります。
民法709条では故意・過失と損害の関係が争点になる
民法709条は、故意または過失によって他人の権利や法律上保護される利益を侵害し、
損害を生じさせた場合の賠償責任を定めています。
実際の裁判では、運営者にどのような注意義務があったか、被害を予見できたか、
適切に止められたか、放置と損害の間に因果関係があるかなどが個別に検討されます。
会員サイトやECサイトでは契約上の責任も問題になる
有料会員サービス、予約、通販、業務システムなどでは、利用規約や個別契約に基づく義務があります。
安全なサービス提供、秘密保持、可用性などの約束に反すれば、債務不履行の問題も生じ得ます。
損害には、不正決済、端末復旧費、営業損失、調査費用などが主張される可能性があります。
もっとも、請求が認められるか、損害の範囲がどこまでかは、契約と証拠によって異なります。
「知っていたのに何もしなかった」という記録は重い
サーバー会社の検知通知、Googleの警告、利用者の苦情、制作会社からの連絡には、受信日時が残ります。
その後も公開を続けた場合、なぜ止めなかったかという説明が必要になります。
- 感染を知った日時と情報源
- 確認できた症状と再現条件
- 公開制限や遮断を行った時刻
- 専門家への相談、調査、復旧の記録
- 顧客・行政・取引先への連絡内容
請求され得る損害の範囲を過小評価しない
訴訟や示談で問題になり得るのは、サイトの修理代だけではありません。
閲覧者や取引先に現実の被害が出れば、複数種類の損害が主張される可能性があります。
- 詐欺や不正送金による財産的損害
- 感染端末・アカウントの調査復旧費用
- 取引停止やサービス停止による営業損失
- 個人情報漏えいに伴う対応費用や精神的損害
ただし、請求された金額がそのまま認められるわけではありません。
損害の発生、金額、因果関係、過失相殺などが証拠に基づいて検討されます。
WordPressからギャンブルサイトへ転送する日本の法律リスク
日本国内の利用者をオンラインカジノへ誘導する状態は、単なる表示不具合として扱えません。
2025年9月25日から、違法オンラインギャンブルへ誘導する情報の発信などが禁止されています。
オンラインカジノの広告・宣伝・誘導は禁止されている
警察庁は、海外で合法運営されているサイトでも、日本国内から賭博を行えば犯罪になると案内しています。
さらに、カジノへのリンク掲載や紹介サイトなどの広告・宣伝・誘導も禁止対象です。
マルウェアが勝手に転送を仕掛けた時点では、運営者も被害者です。
しかし、転送を把握した後も公開を続ければ、外部からは正規サイトが誘導を続けているように見えます。
放置だけで直ちに賭博幇助が成立するとは限らない
刑事責任は、認識、意図、行為内容、利益の有無などを踏まえて個別に判断されます。
感染を受けただけ、または対応が遅れただけで、自動的に賭博幇助が成立するとは言えません。
一方、転送を意図的に維持する、広告文を追加する、アフィリエイト報酬を受ける、
攻撃者と協力するといった積極的関与があれば、賭博幇助などの刑事責任が問題になる可能性があります。
転送を知った後に広告のような状態を残さない
攻撃者が作ったカジノ記事を非公開にしても、別URL、検索キャッシュ、転送コードが残ることがあります。
トップページだけ直して完了にせず、検索結果とサイト全体を確認してください。
- カジノサイトへのHTTP・JavaScript・PHP転送
- カジノ紹介ページ、バナー、登録リンク
- 検索エンジン向けだけに出す隠しページ
- 不正な広告ID、アフィリエイトID、計測タグ
WordPressマルウェア感染で個人情報が漏れた時の義務
問い合わせ、会員、注文、予約などの個人データを扱うサイトでは、
感染後に「漏えいが確認できるまで待つ」という判断が危険な場合があります。
不正アクセスによる漏えいの「おそれ」も確認する
個人情報保護委員会は、不正アクセスで個人データが窃取された場合だけでなく、
ウェブサイトの入力ページが改ざんされ、入力情報が第三者へ送信された場合も例示しています。
要配慮個人情報、財産的被害のおそれ、不正目的による漏えい、1,000人超の漏えいなどは、
委員会への報告と本人への通知が必要となる対象です。
報告期限があるため完全な調査結果を待たない
個人情報保護委員会は、速報を発覚から概ね3〜5日以内、確報を原則30日以内、
不正目的のおそれがある場合は60日以内と案内しています。
本人への通知も、事案の状況に応じて速やかに行う必要があります。
対象になるか迷う場合は、技術調査と並行して、個人情報保護委員会や法律専門家へ確認してください。
委員会への報告、本人への通知、一般公表は、それぞれ役割が異なります。
一般公表が常に一律で義務になるわけではないため、二次被害防止と調査への影響を踏まえて判断します。
一方で、判断に迷うことを理由に何日も止めるのは危険です。
発覚日の記録、速報、調査継続、対象者の特定を並行し、判明した内容を更新していきます。
- 問い合わせ・申込・予約・購入フォーム
- WordPressデータベースとバックアップ
- 決済、メール配信、CRMなどの外部連携
- アクセスログ、管理ログ、送信ログ
- 同じサーバー内の別サイトとメールアカウント
WordPressマルウェア感染を知った直後にやる7ステップ
感染を知った直後は、慌ててファイルを全削除するより、
証拠保全と被害の封じ込めを優先してください。順番を誤ると原因と影響範囲を追えなくなります。
- 警告、転送先、日時、端末、参照元を記録する
- ログとファイル、データベースを保全する
- 必要に応じてメンテナンス表示やアクセス制限を行う
- 同一サーバー、メール、外部連携まで調査する
- バックドアと侵入口を含めて完全駆除する
- パスワード、秘密鍵、セッションを更新・失効する
- 報告・通知の要否を判断し、再発防止を確認する
発覚日時:
最初に知らせた人・サービス:
確認した症状:
転送先URL:
影響を受けた端末・ページ:
公開制限を始めた時刻:
保存したログ・バックアップ:
相談先と連絡時刻:
感染状態の証拠を消さずに封じ込める
不審ファイルを見つけても、内容、パス、更新日時、ハッシュ値を残さず削除しないでください。
削除だけでは、侵入口や別のバックドアを見落とし、再感染する可能性があります。
ただし、被害が出続けているサイトを無条件で公開し続ける必要はありません。
証拠を保全したうえで、メンテナンス表示、WAF、サーバー側制限などで被害を止めます。
技術復旧と法令対応を並行して進める
クイックレスキューのような復旧専門家は、感染範囲の調査、完全駆除、再発防止を担当できます。
損害賠償、届出、刑事責任の個別判断は、弁護士、警察、個人情報保護委員会などへ相談します。
役割を分けて同時に動くことで、調査が終わるまで連絡を止める、
法務確認が終わるまで感染サイトを公開し続ける、といった危険な空白を避けられます。
パスワード変更は、駆除と侵入口封鎖のタイミングを合わせることも大切です。
感染が残った端末や管理画面から先に変更すると、新しい認証情報まで盗まれるおそれがあります。
復旧後は、別端末と別回線、検索経由、スマートフォン表示を確認し、
一定期間ログを監視して、不審ファイルや転送が再び現れないことを確認してください。
WordPressマルウェア感染の放置と法律リスクでよくある質問
WordPressマルウェア感染の放置リスクまとめ
WordPressのマルウェア感染は、症状が出ていなくても放置してはいけません。
不正転送、個人情報漏えい、迷惑メール、検索汚染などが、見えないまま進む可能性があります。
感染を知っただけで責任が自動的に決まるわけではありませんが、
認識後も公開を続け、被害が広がれば、民事責任や法令対応を問われるリスクは高まります。
ギャンブルサイトへの転送を知った場合は、単なる表示トラブルとして様子を見ないでください。
証拠保全、公開制限、専門調査、完全駆除、再発防止をすぐに始めることが大切です。
マルウェア感染を放置せず安全に復旧したい時は
症状が見えない感染、ギャンブルサイトへの転送、個人情報漏えいの不安があるなら、
クイックレスキューが感染範囲を調査し、完全駆除と再発防止まで対応します。
- サイトは見えるが感染通知が届いている
- 検索やスマホからだけギャンブルサイトへ飛ぶ
- 個人情報が漏れていないか調べたい
- 不審ファイルを消しても再発する
- 証拠を残したまま被害を止めたい
- 万一復旧できない場合やマルウェア駆除できない場合は全額返金保証で安心
- 90日間再感染保証・動作保証で安心
- 初期費用・調査費用0円で安心