
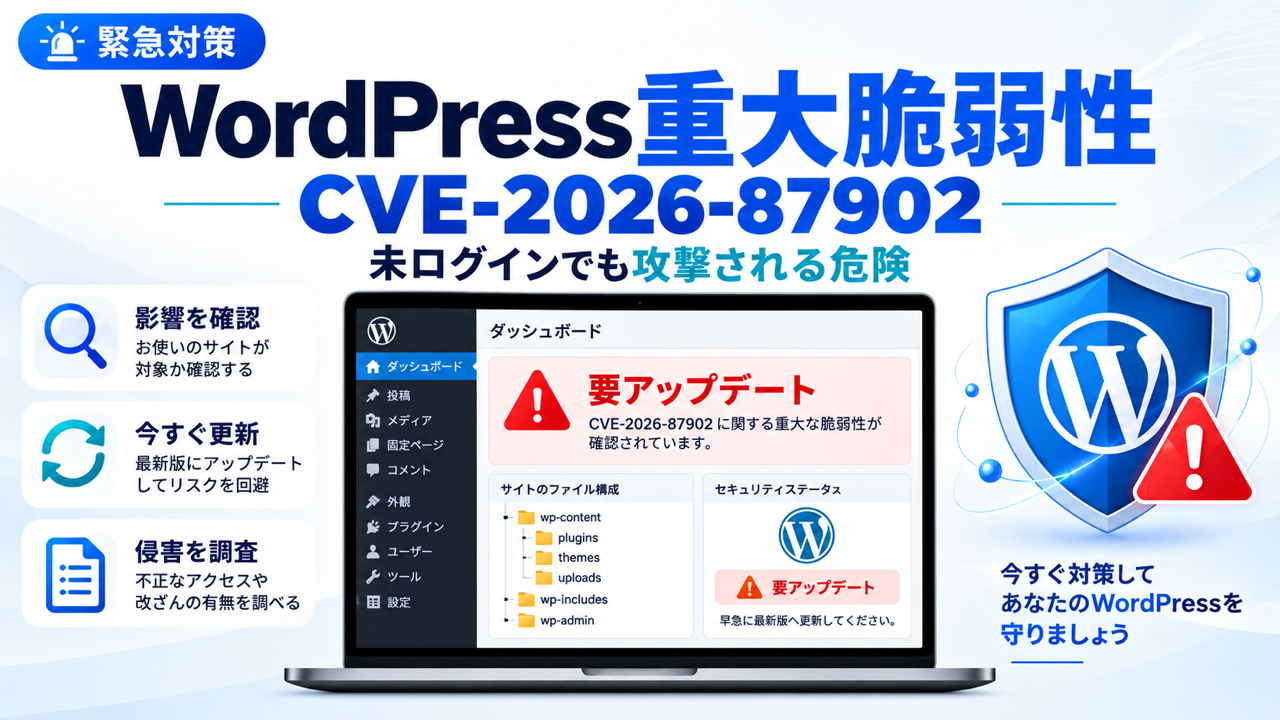
「CVE-2026-87902というWordPressの脆弱性が危険らしいけれど、
自分のサイトも攻撃されるの?」と不安になっていませんか?
この問題はWordPress本体にある重大な脆弱性です。
ログインしていない攻撃者でも、条件が揃うとサーバー上で不正な命令を実行できるおそれがあります。
すでに公開サイトを探す攻撃だけでなく、ファイルを書き込む攻撃も観測されています。
「小さなサイトだから狙われない」と考えず、WordPress本体を直ちに更新してください。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、CVE-2026-87902の攻撃の仕組みと、初心者が今すぐ行う対策をわかりやすく解説します。
- CVE-2026-87902とは何か
- 攻撃者がWordPressを乗っ取るまでの仕組み
- 影響を受けるWordPressと攻撃成立の条件
- 初心者でもできる緊急アップデート手順
- 攻撃された可能性を確認するポイント
- クイックレスキュー365の対応状況
結論は、WordPress 7.1.2または利用中の系列に用意された修正版へ、
できるだけ早く更新することです。

こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
CVE-2026-87902とは何か
CVE-2026-87902は、WordPress本体のページテンプレート探索にある、
認証不要のパストラバーサル脆弱性です。深刻度はCVSS 9.2の「Critical」と評価されています。
難しく見えますが、簡単に言えば「本来はテーマ内だけを探す仕組みに、
サーバー内の別のPHPファイルまで読ませられる抜け道があった」という問題です。
ページの見た目を決める処理に弱点があった
WordPressは固定ページを表示する時、使用中テーマの中から、
ページに合うテンプレートファイルを順番に探します。
ところが修正前は、外部から渡されたページ名の扱いが不十分でした。
細工された値を受け取ると、テーマの外へ出る経路が候補に混ざる場合がありました。
情報漏えいから遠隔コード実行へ発展する
テーマ外のPHPを読み込まれるだけでも危険ですが、
サーバー環境によっては、そのPHPを悪用してファイルを書き込み、不正な命令を実行できます。
- WordPressへログインしていない第三者から攻撃できる
- サイト管理者がリンクを開くなどの操作をしなくても成立し得る
- サーバー内のPHPファイルを不正に読み込まれるおそれがある
- 条件が揃うとファイル書き込みや遠隔コード実行へ発展する
- 改ざん・情報漏えい・バックドア設置・サイト停止につながる
CVE-2026-87902はどう攻撃されるのか
CVE-2026-87902の攻撃は、サイトのトップページやindex.phpへ、
ページ名とページIDを組み合わせた細工済みリクエストを送るところから始まります。
攻撃者は管理画面へログインする必要がありません。
世界中のWordPressを自動で探し、条件に合うサイトへ同じ攻撃を一斉に試せます。
1. 細工したページ名でテーマの外を探させる
攻撃リクエストには、二重に符号化した「上のフォルダへ戻る」指示が混ぜられます。
入力時の確認をすり抜けた値が後で復号され、テーマ外への経路へ変わります。
WordPressのget_page_template()がその経路をテンプレート候補へ追加すると、
サーバー内にある別の読み取り可能なPHPが読み込まれる場合があります。
2. サーバー内のPHPを足場に命令を実行する
公式アドバイザリでは、サーバーにあるpearcmd.phpとPHP設定が組み合わさると、
読み込みから任意ファイルの作成、遠隔コード実行へつながる例が示されています。
ただし、PEARはWordPressの必須部品ではなく、すべての環境に存在するわけではありません。
「古いWordPressなら必ず即乗っ取られる」わけではありませんが、危険な入口が残るため更新は必須です。
- 攻撃者が未修正のWordPressを自動探索する
- 細工したページ名と実在ページのIDを送る
- テーマ外のPHPをテンプレートとして読み込ませる
- 環境条件が合えば不正なPHPファイルを書き込む
- そのファイルからサーバー上の命令を実行する
公開当日から実際の攻撃が始まった
Patchstackは、2026年9月22日の修正版公開から数時間以内に、
CVE-2026-87902を狙う通信を観測したと報告しています。
翌23日には通信量が増え、サーバーの一時フォルダへPHPを書き込む段階まで進みました。
公開された自動スキャン用ツールも流通しており、対策を後回しにできる状況ではありません。
CVE-2026-87902の影響を受けるWordPress
WordPress 7.1.1以前の広い範囲に、CVE-2026-87902の影響があります。
ただし、7.0.6など同時に公開された各系列の修正版は、すでにこの問題へ対処済みです。
WordPressの主な修正版
- 7.1系列:7.1.2へ更新
- 7.0系列:7.0.6へ更新
- 6.9系列:6.9.9へ更新
- 6.8系列:6.8.10へ更新
- 6.7系列:6.7.9へ更新
- 4.7から6.6系列:WordPress公式ページで各系列の修正版を確認
修正は4.7系列まで提供されていますが、WordPress公式が積極的にサポートするのは最新系列です。
互換性を確認できるなら、古い系列へ残らず最新安定版へ更新するのが基本です。
WordPress 4.6以前には今回の修正版が提供されません。
該当する場合は公開制限を行い、バックアップと動作確認環境を用意して移行してください。
テーマとサーバーの条件が揃うとRCEになる
遠隔コード実行まで成立するには、使用中の親テーマまたは子テーマ直下に、page-で始まるフォルダがあることなど、複数の条件が必要です。
公式情報では、旧Twenty Twelve・Twenty Fourteenや、
Neve・Hestia・Sydneyなど一部テーマが条件例として挙げられています。
ただし、テーマ名だけで「感染した」「安全だ」とは判断できません。
条件確認に時間を使うより、対象版なら先にWordPress本体を修正版へ更新するのが正解です。
CVE-2026-87902を今すぐ防ぐ対策
最も確実な対策は、WordPress本体を修正版へ更新することです。
WAFやサーバー設定は補助策であり、更新の代わりにはなりません。
1. 短時間でバックアップを取り本体を更新する
WordPress管理画面の「ダッシュボード」→「更新」を開き、
WordPress 7.1.2または利用中の系列に対応する修正版へ更新します。
更新前にファイルとデータベースを保存しますが、
危険な状態を長時間公開したまま、完璧なバックアップ作業へ時間をかけすぎないでください。
- 現在のWordPressバージョンを記録する
- ファイルとデータベースのバックアップをサーバー外へ保存する
- WordPress本体を修正版へ更新する
- トップページ・固定ページ・管理画面・フォームを確認する
- キャッシュを削除し、表示と更新後バージョンを再確認する
2. 更新後のバージョンと本体ファイルを確認する
サーバーでWP-CLIを使える方は、次の読み取りコマンドで、
現在のバージョンとWordPress本体ファイルの整合性を確認できます。
wp core version
wp core verify-checksums
WP-CLIが使えない場合は、管理画面の「ダッシュボード」→「更新」でバージョンを確認します。
レンタルサーバーのWordPress管理機能を使っている方は、更新結果も確認してください。
3. WAFとPHP設定は応急処置として使う
すぐに更新できない特殊な事情がある場合は、WAFでページ名に含まれる、
不自然なトラバーサル表現を拒否する方法が応急処置になります。
register_argc_argvを無効にすると、現在観測されているPEAR経由の攻撃連鎖を止めやすくなります。
ただし、PHPファイルを不正に読み込ませる根本の脆弱性までは直りません。
ご加入中の管理対象サイトは、CVE-2026-87902への対策をすでに実施済みです。お客様側で慌てて設定を変更する必要はありません。万一、攻撃や感染が確認された場合も、緊急時即時対応で調査・駆除・復旧します。
CVE-2026-87902攻撃を受けたか確認する方法
WordPressを更新しても、更新前に作られた不正ファイルやバックドアは自動では消えません。
修正前の状態で公開していたサイトは、更新と侵害確認をセットで行ってください。
アクセスログで特徴的な組み合わせを探す
現在観測されている攻撃では、pagenameとpage_idが同時に使われ、
符号化されたトラバーサルやpearcmdを含む通信が確認されています。
GETだけでなくPOST本文にも値が入るため、通常のアクセスログだけでは見えない場合があります。
WAFログ、Webサーバーログ、プロキシログを同じ時刻で照合してください。
- pagenameとpage_idが同じリクエストにある
- 符号化された「上のフォルダへ戻る」表現がある
- pearcmd、config-show、config-createに相当する語がある
- 通常ページへのアクセスなのにOPMLやRSSの内容が返っている
- 一時フォルダに見覚えのないPHPファイルがある
不審ファイルだけでなくサイト全体を調べる
Patchstackは/tmpや/var/tmpに、wp-pear-rce-flag.phpやpoc87902.phpなどが作られた事例を報告しています。
ただし、ファイル名は攻撃者が自由に変えられます。
報告済みの名前がないことだけで、安全とは判断できません。
- WordPress本体・テーマ・プラグインの追加・変更ファイル
- uploads、mu-plugins、WordPressルートのPHPファイル
- 見覚えのない管理者とApplication Passwords
- WP-Cron、サーバーCron、外部通信、データベース内の不審値
- 検索結果のスパム、別サイトへの転送、警告表示
- 更新前後のアクセスログとファイル更新時刻
CVE-2026-87902でよくある質問
CVE-2026-87902は条件付きで重大被害へ発展するため、
「自分は対象か」「更新だけでよいか」という疑問を分けて考える必要があります。
CVE-2026-87902の対策まとめ
CVE-2026-87902は、WordPress本体のページテンプレート探索を悪用し、
テーマ外のPHPを読み込ませる重大な脆弱性です。
未ログインで攻撃でき、条件が揃うとファイル書き込みや遠隔コード実行へ発展します。
2026年9月24日時点で実際の攻撃が観測されているため、様子見は避けてください。
- WordPress本体を7.1.2または各系列の修正版へ更新する
- 更新後のバージョンと主要ページの動作を確認する
- 修正前に公開していたサイトはログと不審ファイルを確認する
- 侵害が疑われる時は消す前に証拠を保全する
- 継続更新・バックアップ・緊急復旧を保守サービスへ任せる
対策に自信がない場合は、更新できたつもりで止めず、
現在のバージョン、ログ、ファイル、管理者まで専門家に確認してもらうことをおすすめします。
CVE-2026-87902対策を専門家に任せたい方へ

WordPressの緊急更新、バックアップ、セキュリティ対策を自分で管理するのが不安なら、
クイックレスキュー365へお任せください。
- ご加入中の管理対象サイトはCVE-2026-87902対策済み
- WordPress本体・プラグインを継続的に更新
- 定期バックアップとセキュリティ対策を実施
- 万一感染した場合も緊急時即時対応で駆除・復旧
- 難しい確認や設定はすべて丸投げできる
すでに不審ファイル、改ざん、別サイトへの転送、見覚えのない管理者などがある場合は、
更新だけで済ませず、感染調査と完全復旧をご依頼ください。
- サイトが見覚えのない内容へ改ざんされた
- 不審なPHPファイルや管理者が見つかった
- サーバーや検索エンジンから警告を受けた
- 更新前に攻撃された可能性を否定できない
- ログ確認や完全駆除を自分では行えない
