
「自分のホームページを開くと、知らない海外サイトへ飛ばされる」「Google検索から開いた時だけ変なページに転送される」と困っていませんか?
その症状は、リダイレクトハッキングの可能性があります。
管理者のパソコンでは正常でも、スマホだけ・検索経由だけ・初回アクセスだけで不正転送が起きるケースは珍しくありません。
リダイレクトハッキング対策では、転送だけを止めるのではなく、原因の特定、完全駆除、認証情報の変更、再発確認まで進めることが重要です。
表面のコードを1行消しただけでは、バックドアから再び改ざんされるおそれがあります。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、リダイレクトハッキングの確認・原因調査・復旧対策を、初心者にもわかる順番で解説します。
- リダイレクトハッキングと正常な転送の違い
- 検索経由やスマホだけで起きる症状の確認方法
- WordPressで改ざんされやすい原因箇所
- 被害を広げずに復旧する5ステップの対策
- リダイレクトハッキングの再発を防ぐ方法
リダイレクトハッキングは、単なる表示不具合ではなく、訪問者の安全とサイトの信用に関わるセキュリティ被害です。
まず症状を記録し、バックアップを確保してから、この記事の5ステップで対策を進めてください。

こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
リダイレクトハッキングとは?正常な転送との違い
リダイレクトハッキングとは、ホームページを訪れた人を、管理者が意図していない外部サイトへ勝手に転送する攻撃です。
転送先は、偽のウイルス警告、フィッシングサイト、海外通販、アダルトサイト、怪しいアプリの配布ページなどさまざまです。
サイト自体が普通に表示される時間帯があっても、安全とは判断できません。
正常なリダイレクトは管理者が意図して設定します
リダイレクトそのものは悪い仕組みではありません。
サイト移転、URL変更、HTTPからHTTPSへの統一などでは、古いURLから新しいURLへ転送する正しい使い方があります。
問題なのは、管理者が設定していない転送が突然始まることです。
意図しない外部ドメインへ飛ぶ、条件によって転送先が変わる、転送後に警告や入力画面が出る場合は不正な動作を疑います。
- 正常な転送:管理者がサイト移転やURL統一のために設定している
- 不正な転送:攻撃者が改ざんコードや設定を勝手に仕込んでいる
- 不正な転送:スマホ・検索経由・未ログイン時など条件付きで動くことがある
- 不正な転送:詐欺やマルウェア配布など訪問者被害につながる
WordPressでは条件付きリダイレクトがよく見つかります
WordPressのリダイレクトハッキングは、管理者に見つからないよう条件を付けることがあります。
自分のサイトを直接開くと正常なのに、Google検索から来た人だけ飛ばすのは代表的な症状です。
- ホームページを開くと知らないサイトへ飛ばされる
- スマホ、検索経由、未ログイン時だけ別サイトへ転送される
- トップページは正常だが、一部の記事や古いURLだけ症状が出る
- 最初の1回だけ転送され、2回目は正常に見える
- Googleやブラウザに危険なサイトという警告が出る
リダイレクトハッキングの危険性と放置するリスク
リダイレクトハッキングは、訪問者を危険なページへ誘導し、検索・広告・問い合わせまで止める可能性があるため、発見したら放置してはいけません。
自分の端末で症状が消えたとしても、攻撃コードが端末やアクセス元を判定しているだけかもしれません。
一度でも不正転送を確認したら、証拠を残して原因調査へ進みます。
訪問者を詐欺やマルウェア配布ページへ誘導します
不正な転送先で、偽のウイルス警告、ログイン情報の入力、アプリのダウンロードを求められることがあります。
訪問者が情報を入力すると、サイト運営者とは別の場所で二次被害が発生します。
Googleの警告や検索順位低下につながります
Googleが不正な転送やマルウェアを検出すると、検索結果やブラウザに警告が出ることがあります。
警告が表示されれば、検索順位が残っていてもクリックされにくくなり、自然検索のアクセスは大きく落ちます。
広告停止・問い合わせ減少・信用低下を招きます
広告のリンク先が危険と判断されると、広告配信やアカウント審査へ影響する場合があります。
問い合わせページへ着く前に転送されれば、見込み客を失い、会社や店舗の信用も下がります。
- 訪問者を危険なサイトへ誘導し、二次被害を起こす
- Google検索やブラウザで警告が表示される
- 検索順位、アクセス数、問い合わせ数が下がる
- 広告が不承認または停止になる可能性がある
- サイト・会社・店舗への信用を失う
リダイレクトハッキングの確認方法を4つの条件で試す
リダイレクトハッキングの確認では、直接アクセスだけでなく、端末・流入元・ログイン状態を変えて再現することが重要です。
攻撃者は管理者に気づかれないよう、Googleから来た人、スマホ利用者、未ログインの訪問者などに対象を絞ることがあります。
1つの条件で正常だっただけでは、安全と判断できません。
確認1:スマホとパソコンの両方で開く
Wi-Fi接続のパソコンだけでなく、スマホのモバイル回線でも確認します。
スマホのUser-AgentやIPアドレスを条件にしている場合、パソコンだけでは症状を再現できません。
確認2:Google検索結果からアクセスする
Googleでサイト名や記事タイトルを検索し、検索結果のリンクから開きます。
URLを直接入力した時は正常でも、検索経由を示すリファラーがある時だけ転送する改ざんがあります。
確認3:シークレットウィンドウと未ログイン状態で見る
ブラウザのシークレットウィンドウを使い、WordPressからログアウトした状態で確認します。
管理者Cookieがある時だけ不正処理を止めるコードもあるためです。
確認4:転送先URL・日時・ページを記録する
症状が出たら、元のURL、転送先URL、確認日時、端末、ブラウザ、開き方を記録します。
画面録画やスクリーンショットも残すと、条件付き転送の再現と原因調査に役立ちます。
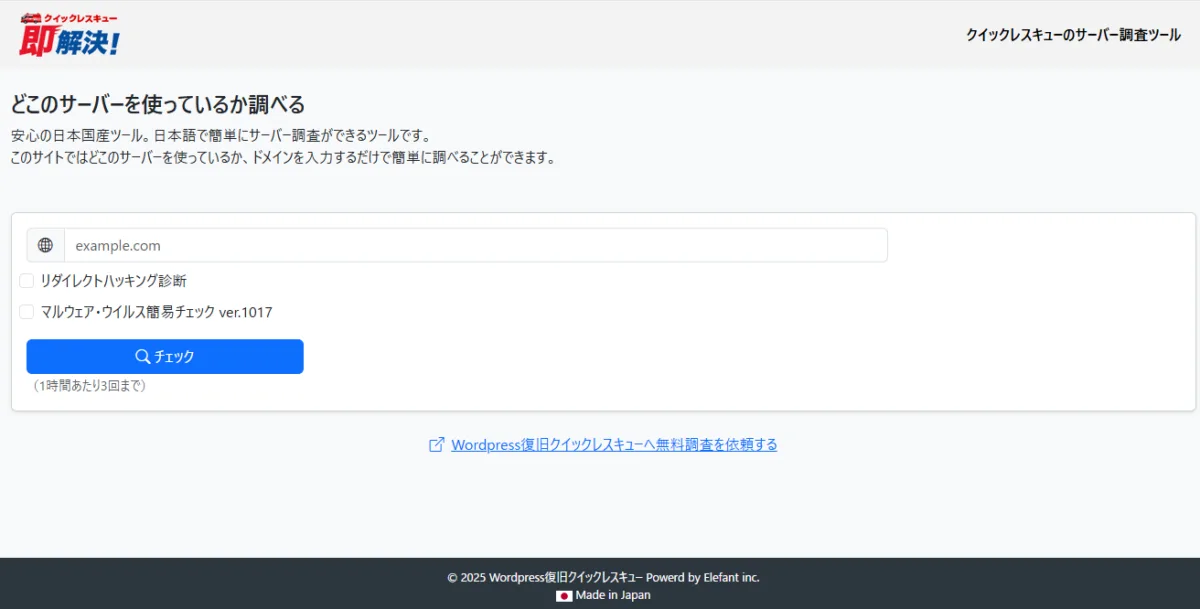
クイックレスキューのサーバー調査ツールは、サーバー情報と転送の入口を確認する時に利用できます。
リダイレクトハッキングの原因をWordPress内で探す
リダイレクトハッキングの原因は、.htaccessだけとは限らず、テーマ・プラグイン・データベース・バックドア・不審な管理者まで横断して確認する必要があります。
1か所のコードを消して症状が止まっても、別のファイルが改ざんを再生成する場合があります。
転送先を記録したうえで、症状が出始めた時刻とファイルの更新日時を照合してください。
.htaccessやサーバー設定の不正な転送
.htaccessは、URL転送とアクセス制御に使う重要なファイルです。
見覚えのない外部ドメイン、特定の端末やリファラーだけを条件にしたRewriteRuleが追加されていないか確認します。
# 不審な外部ドメインへ転送する例
# 実際に見つけた場合は、削除前にファイル全体を保存してください。
RewriteCond %{HTTP_REFERER} google\. [NC]
RewriteRule ^(.*)$ https://example.invalid/landing [R=302,L]
上の例と似た記述でも、正規の転送設定である可能性はあります。
内容がわからないまま.htaccessを削除すると、サイト全体が表示されなくなるため、必ずバックアップと設定の確認を先に行います。
テーマ・プラグイン・uploads内の改ざん
functions.php、header.php、プラグインのPHP、wp-content/uploads/内の見慣れないPHPを確認します。
更新日時が症状発生の直前に集中している、長い難読化文字列が増えている場合は注意が必要です。
ただし、ファイル名だけで削除を決めてはいけません。
正規配布ファイルや感染前バックアップと比較し、差分を記録してから隔離・置換を判断します。
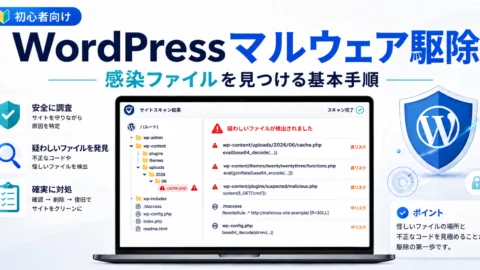
データベース内のJavaScriptや不審URL
投稿本文、ウィジェット、wp_options、プラグイン設定など、データベース側に不正なJavaScriptや外部URLが保存されることがあります。
ファイルを正常化しても、データベースに原因が残れば不正転送は続きます。
不審な管理者・cron・バックドア
知らない管理者ユーザー、見覚えのない定期実行処理、削除したコードを再生成するPHPが残っていないか確認します。
リダイレクトを止めても数時間後に再発する場合は、バックドアや漏えいした認証情報を強く疑うべきです。
.htaccess、サーバー設定、CDNや転送サービスの設定- WordPress本体、テーマ、プラグイン、uploads内のPHP
- 投稿、ウィジェット、
wp_optionsなどデータベース内の不審コード - 管理者ユーザー、APIキー、FTP・SSH・サーバー認証情報
- cron、バックドア、同時刻に更新された複数ファイル
リダイレクトハッキング対策を5ステップで進める
リダイレクトハッキング対策は、記録、バックアップ、原因除去、認証情報変更、再発確認の順で進めるのが安全です。
焦ってファイルを大量削除すると、証拠と正常な設定まで失うことがあります。
次の5ステップを飛ばさず、途中で判断できなくなったら作業を止めてください。
対策1:症状を記録して被害拡大を止める
転送先URL、発生ページ、端末、時刻、検索語を記録します。
広告運用中なら、危険なページへ送客し続けないよう配信停止も検討し、サーバー会社へ不正転送が起きていることを連絡します。
対策2:感染状態を含めてファイルとDBを保存する
復旧前に、WordPressファイル一式とデータベースを別々にバックアップします。
感染状態のコピーも、更新日時や改ざん箇所を比較する証拠になるため、正常バックアップと混ぜずに保管してください。
対策3:改ざんコードと再生成元を除去する
不正な.htaccess設定、改ざんファイル、データベース内コード、バックドア、不審ユーザーを特定します。
WordPress本体・テーマ・プラグインは、信頼できる公式配布元の正常ファイルと比較し、必要に応じて安全な版へ置き換えます。
マルウェアスキャンは候補の発見に役立ちますが、検出された1ファイルを削除して終わりにはできません。
同じ時刻に更新されたファイル、再生成元、データベース、侵入口まで確認します。
対策4:すべての認証情報と侵入口を見直す
WordPress管理者、サーバー、FTP・SFTP、SSH、データベース、メール、CDNのパスワードを変更します。
同じパスワードの使い回しを止め、不要な管理者やAPIキーを削除し、二要素認証とWAFも有効にしてください。
対策5:複数条件で再確認しGoogleの警告へ対応する
復旧後は、スマホ・パソコン、検索経由・直接アクセス、ログイン・未ログインで再確認します。
サーバーログとファイル更新日時も数日間見て、不審な再生成や外部通信がないか確認してください。
Search Consoleの「セキュリティと手動による対策」に警告がある場合は、完全駆除後に再審査を申請します。
広告が止まった場合も、サイトの安全確認が終わってから広告側の審査を進めます。
- バックアップを取らずに
.htaccessやPHPを削除する - 見つけた1か所だけを直して完全復旧と判断する
- 感染中の端末から同じパスワードへ変更する
- 不審な管理者・APIキー・cronを残す
- 復旧後の再確認やGoogle警告の確認を省く
リダイレクトハッキング対策のよくある質問
リダイレクトハッキング対策まとめ|転送停止だけで終わらせない
リダイレクトハッキング対策では、転送を止めるだけでなく、原因と侵入口を除去し、認証情報を変更して再発がないことまで確認する必要があります。
管理者の画面が正常でも、検索経由・スマホ・未ログイン状態だけで症状が出ることがあります。
一度でも意図しない外部サイトへの転送を確認したら、記録とバックアップを残して調査を始めてください。
- 端末・検索経由・ログイン状態を変えて不正転送を確認する
- 転送先URLと発生条件を記録し、ファイルとDBを保存する
.htaccessだけでなくファイル・DB・バックドア・管理者を調べる- すべての認証情報を変更し、侵入口を閉じる
- 復旧後も再発とGoogleの警告を確認する
同じ症状が再発する、原因箇所が複数ある、広告や顧客へ影響が出ている場合は、削除作業を続けるほど復旧が難しくなることがあります。
自分で判断できない段階では、証拠とバックアップを保ったまま専門家へ相談してください。
リダイレクトハッキングが自分で解決できない時は

ホームページの乗っ取り・マルウェア感染・不正アクセスでお困りなら、
クイックレスキューが解決します。
- 検索結果から開くと変なサイトへリダイレクトされる
- スマホや未ログイン時だけ不正転送が起きる
- 転送を止めても数時間後に再発する
- Googleに危険なサイトと表示されている
- バックドアや不審ファイルを自分で判断できない
- WordPressを安全に復旧し再発を防ぎたい
- 万一復旧できない場合やマルウェア駆除できない場合は全額返金保証で安心
- 90日間再感染保証・動作保証で安心
- 初期費用・調査費用0円で安心
