
2026年10月6日、GMOリサーチ&AIの「infoQ」や「焼肉きんぐ」公式アプリ、楽天ドライブなど、
大手企業・著名サービスの不正アクセスと情報漏えいが相次いで報じられました。
ただし、報道された日と企業が公式発表した日は必ずしも同じではありません。
本記事では二次報道を根拠にせず、2026年10月4日から6日に公開された企業公式発表だけを確認して整理します。
 よこやま良平
企業規模や知名度が高くても、不正アクセスを完全に避けられるとは限りません。
重要なのは、侵入経路を減らし、異常を早く見つけ、復旧できる準備を平常時から続けることです。
- 2026年10月に公表された国内企業の不正アクセス事例
- 各社の一次情報に基づく影響範囲と対応状況
- 大手企業でも被害を防ぎきれない理由
- WordPressサイト運営者が今すぐ確認すべき対策

こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
不正アクセス・情報漏えいの公式発表が相次ぐ
今回確認できた事例は、Webサービスの脆弱性、管理用アカウントの認証情報、フィッシング、
委託先サーバーなど、侵入経路が一つではありません。
また、漏えい件数が非常に大きい事例だけでなく、メールアカウント一つの侵害から
なりすましメールや二次的な不正アクセスへ広がった事例もあります。
| 公式発表 | 企業・サービス | 公式発表で確認できる主な影響 |
|---|---|---|
| 10月6日 | 楽天ドライブ | 管理用アカウントの認証情報が不正取得され、アカウント情報や保存データが取得・閲覧 |
| 10月5日 | GMOリサーチ&AI「infoQ」 | 最大948,498件の個人情報を持ち出し、611件・2,869,500円分のポイントを不正交換 |
| 10月5日 | 物語コーポレーション「焼肉きんぐ」 | 公式アプリ登録情報10,788,963件の漏えい |
| 10月5日 | 大和証券 | 委託先への不正アクセスにより約11万人、合計約22万件の情報が漏えいした可能性 |
| 10月4日 | 日本経済新聞社 | Microsoft 365アカウントが攻撃され、なりすましメール約9,000件を送信 |
| 10月4日 | 日経BP | メールアカウントへの不正アクセスで26件の氏名・メールアドレスが漏えいした恐れ |
「漏えいした」「持ち出された」と確認された事例と、現時点では「漏えいした可能性」とされる事例を、
同じ確度として扱うことはできません。以下では、各社の公式表現を区別して紹介します。
2026年10月の不正アクセス事例を一次情報で確認
楽天ドライブ|管理用アカウントの認証情報が不正取得
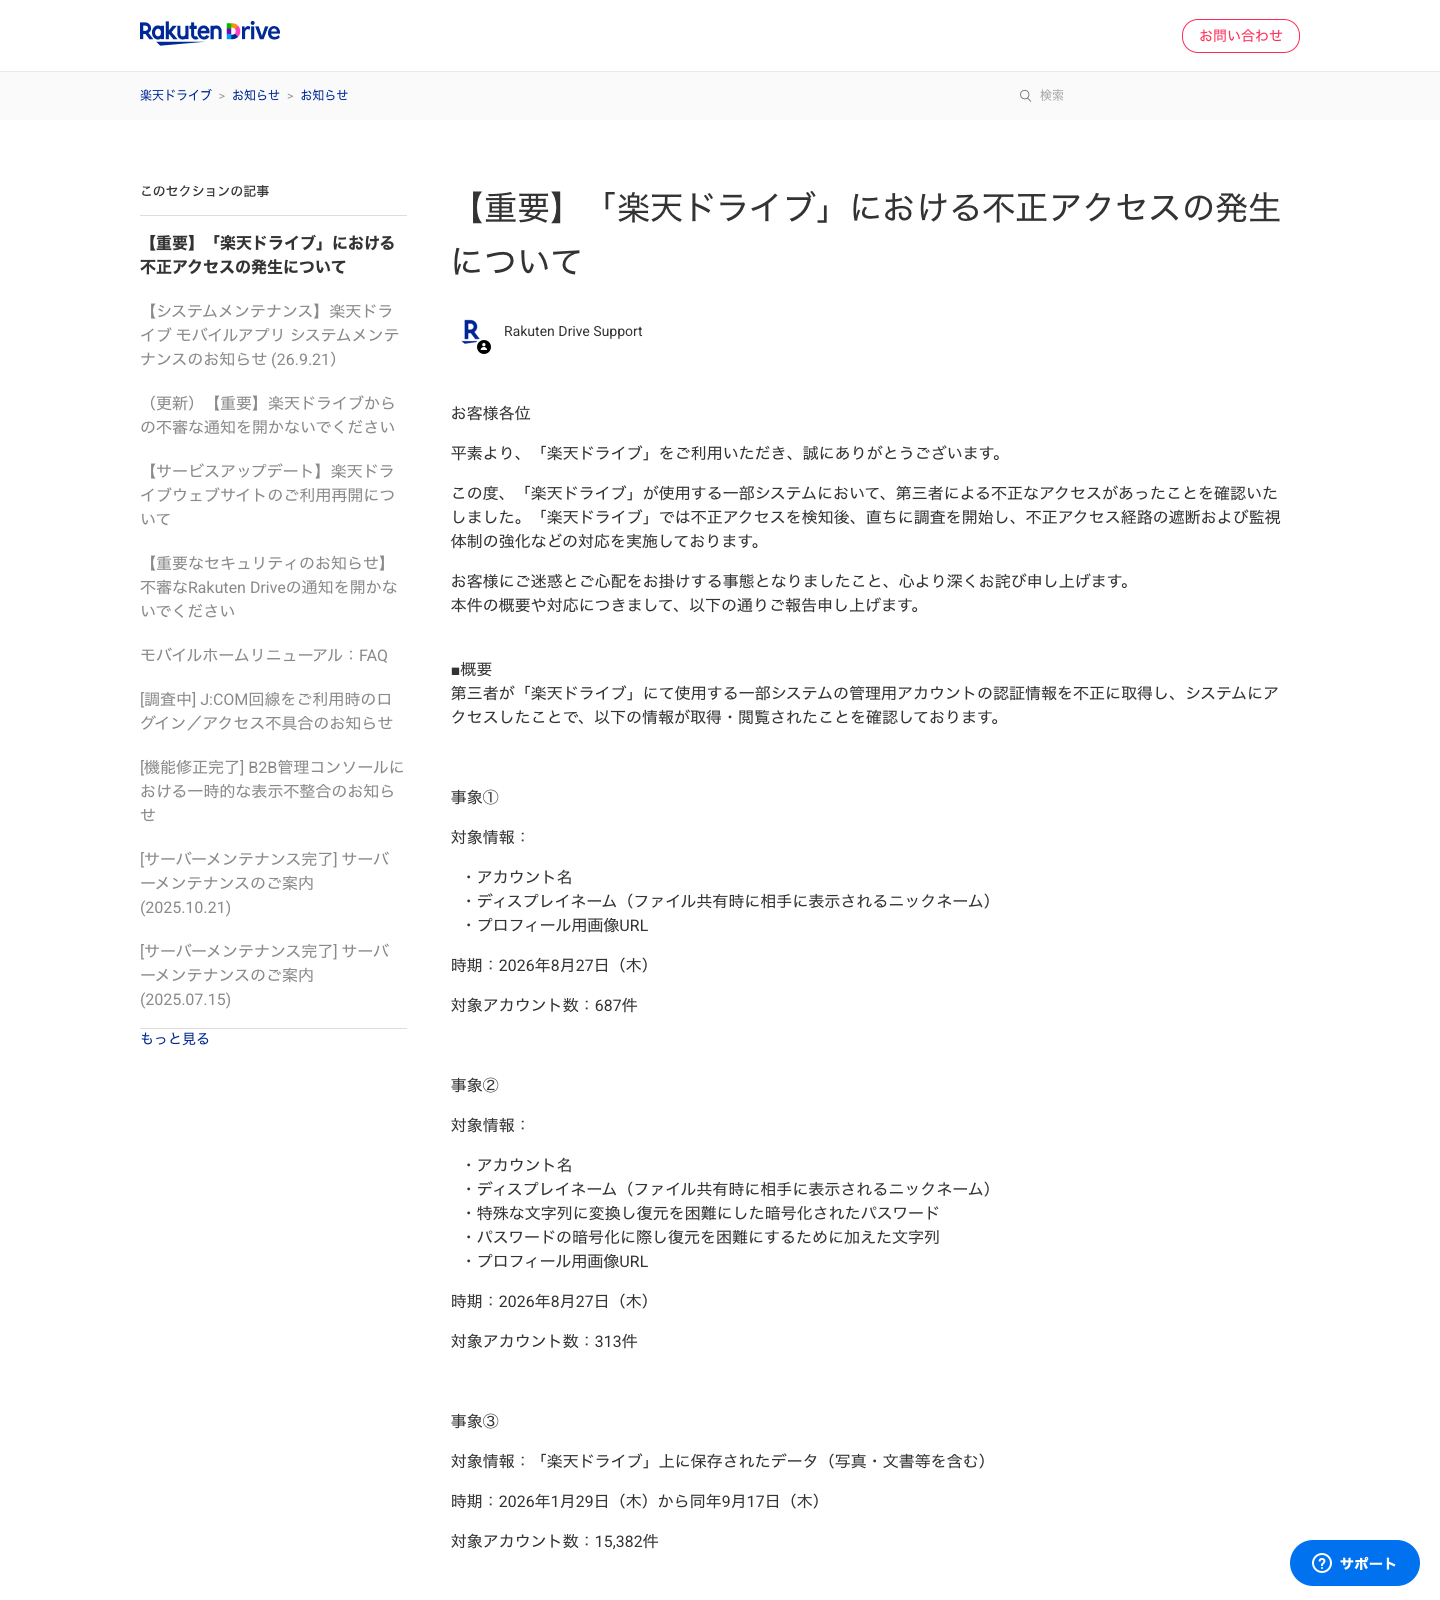
楽天ドライブは、一部システムの管理用アカウントの認証情報を第三者が不正取得し、
システムへアクセスしたことを公式に発表しました。
公式発表では、687件のアカウント名など、313件の暗号化されたパスワードを含む情報、
さらに15,382件のアカウントで保存されていた写真・文書などのデータが取得・閲覧されたとしています。
同社は不正アクセス経路の遮断、監視体制の強化、アプリのダウンロードと新規アカウント発行の制限、
対象者への通知などを実施しました。発表時点で二次被害は確認されていません。
GMO「infoQ」|最大約94.8万件とポイント不正交換
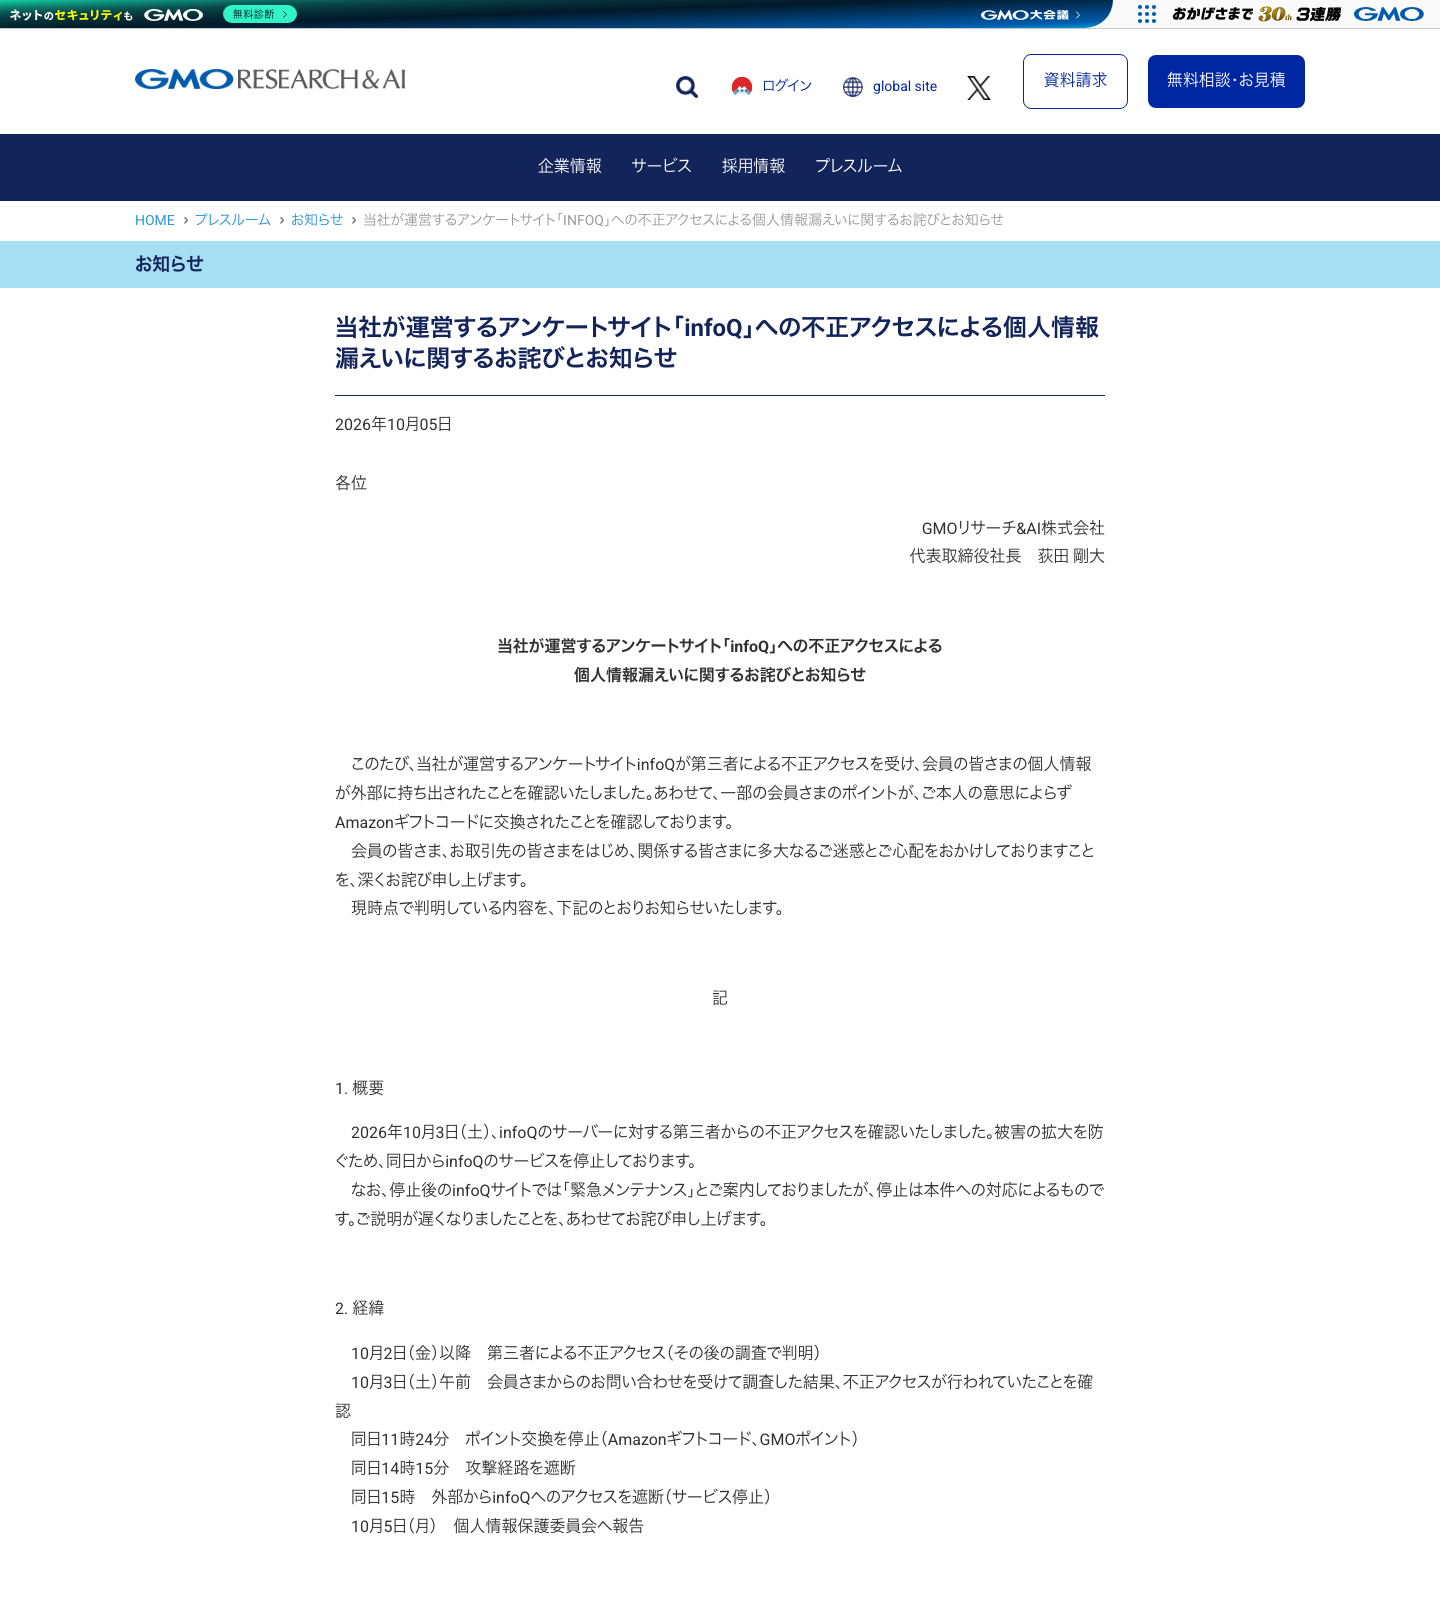
GMOリサーチ&AIは、アンケートサイト「infoQ」が第三者から不正アクセスを受け、
会員の個人情報が外部へ持ち出されたことを確認したと発表しました。
対象は最大948,498件で、氏名、性別、生年月日、メールアドレス、住所、電話番号、
暗号化されたパスワード、会員ID、保有ポイント数や利用状況などが含まれます。
さらに611件、合計2,869,500円分のポイントが本人の意思によらずAmazonギフトコードへ交換されました。
同社は不正交換されたポイントを全額補填するとしています。
原因については、サイトで使用していたソフトウェアの脆弱性が悪用されたことを確認したと公表しています。
「更新を後回しにしない」という基本対策の重要性が改めて分かる事例です。
焼肉きんぐ公式アプリ|約1,079万件の会員情報が漏えい
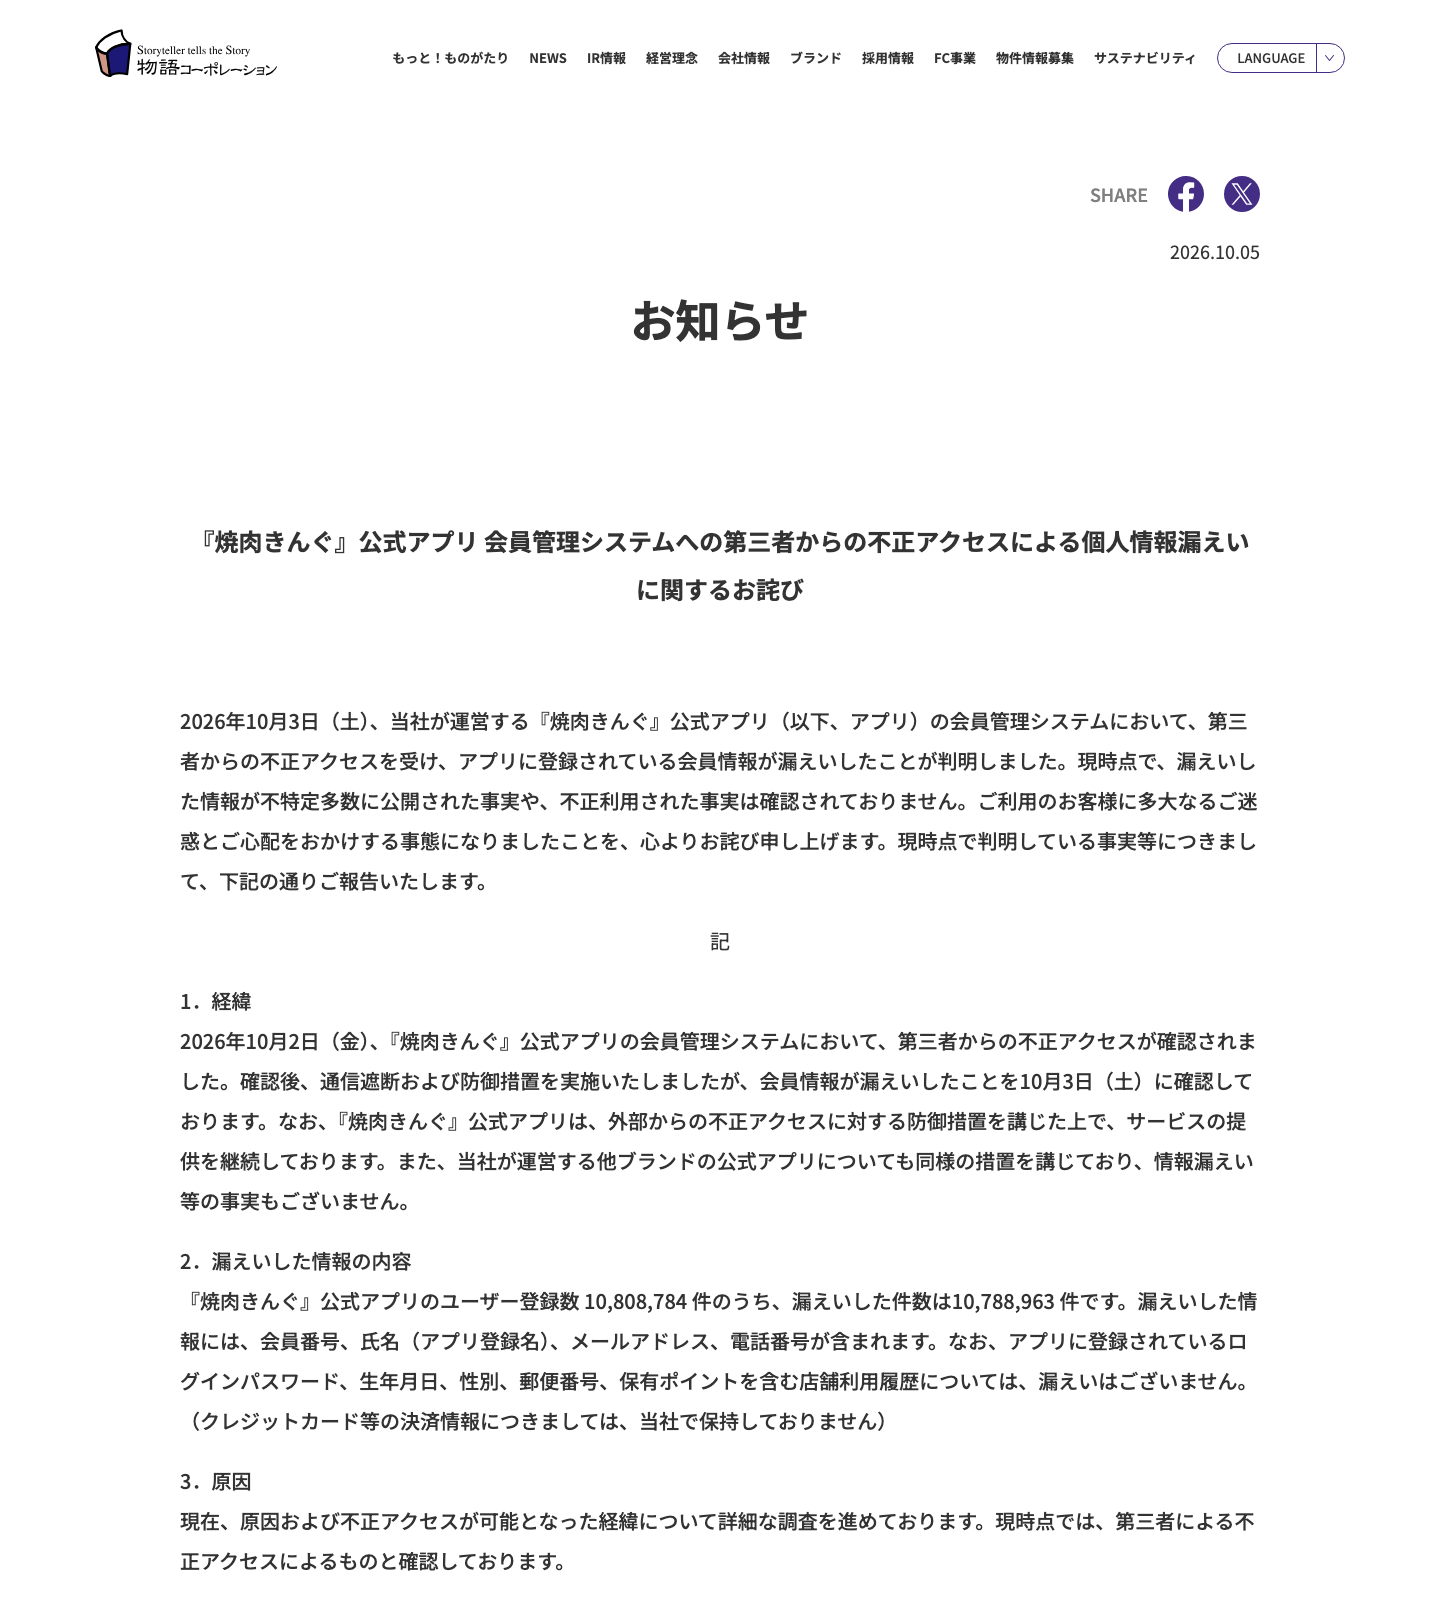
物語コーポレーションは、「焼肉きんぐ」公式アプリの会員管理システムが第三者から不正アクセスを受け、
10,808,784件の登録情報のうち10,788,963件が漏えいしたと発表しました。
漏えいした情報は、会員番号、氏名、メールアドレス、電話番号です。
ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴は漏えいしていないとしています。
クレジットカードなどの決済情報は同社が保持していないため、今回の対象には含まれません。
原因と不正アクセスが可能となった経緯は、発表時点で詳細調査中です。
大和証券|委託先経由で約22万件が漏えいした可能性
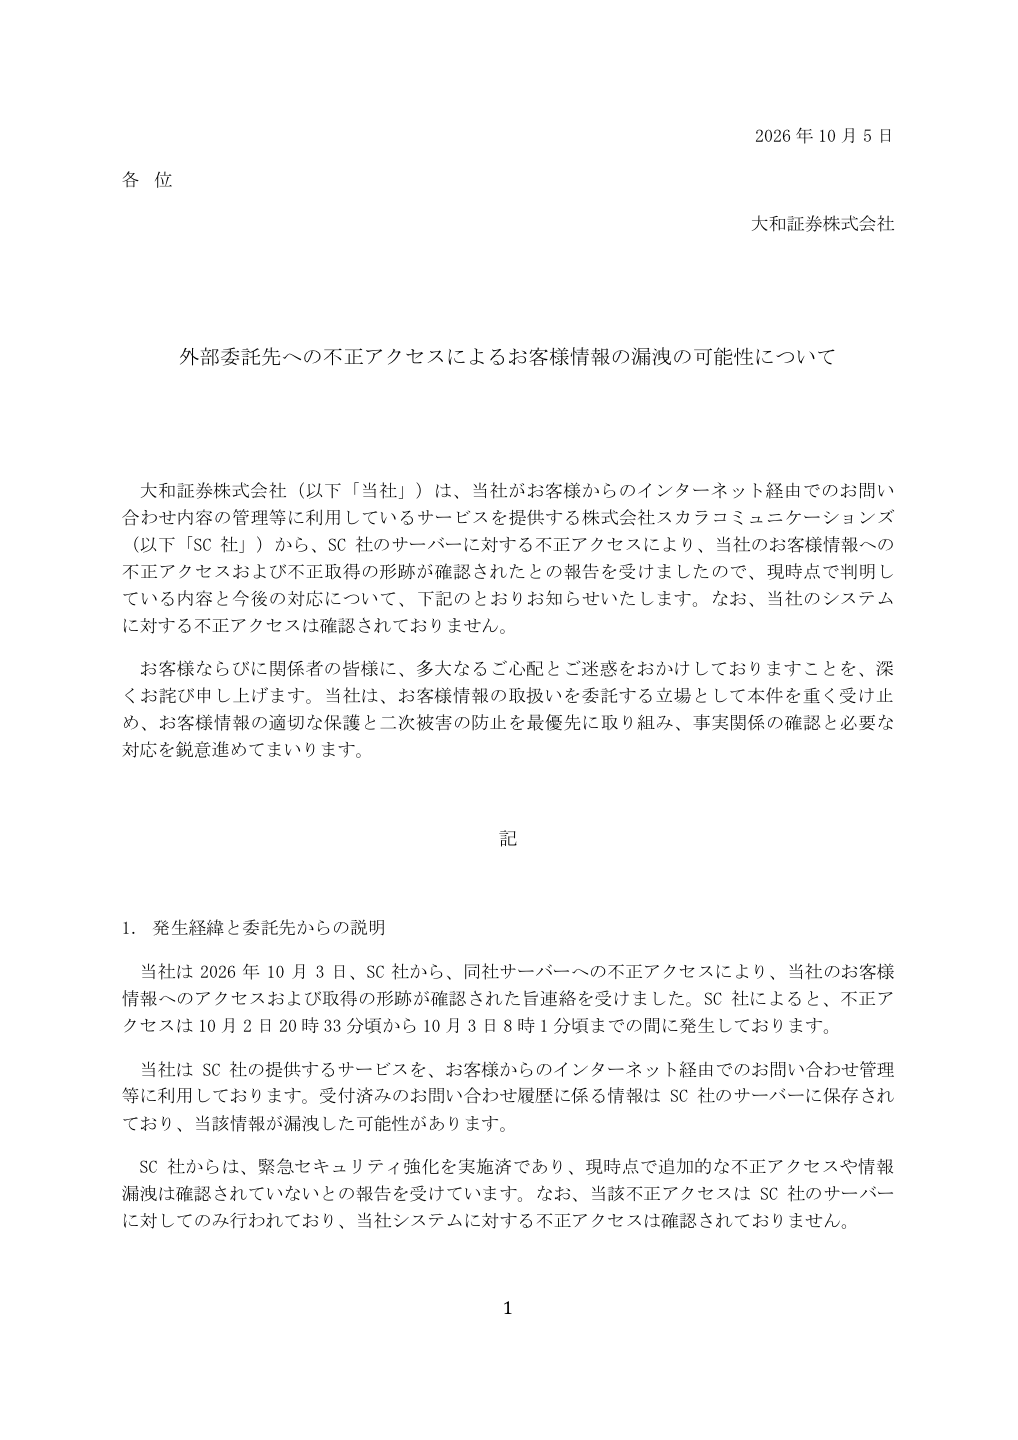
大和証券は、インターネット経由の問い合わせ内容の管理などに利用していた委託先サービスが
不正アクセスを受け、顧客情報が不正取得された形跡が確認されたと発表しました。
氏名、メールアドレス、口座番号などを含む約11万人分の情報が漏えいした可能性があります。
個人を特定できない問い合わせ情報などを合わせると、約22万件です。
不正アクセスは委託先サーバーに対して行われ、大和証券のシステムへの侵入は確認されていません。
また、対象情報だけでは証券口座へのアクセスや取引はできず、発表時点で不正取引も確認されていません。
日本経済新聞社|なりすましメール約9,000件を送信
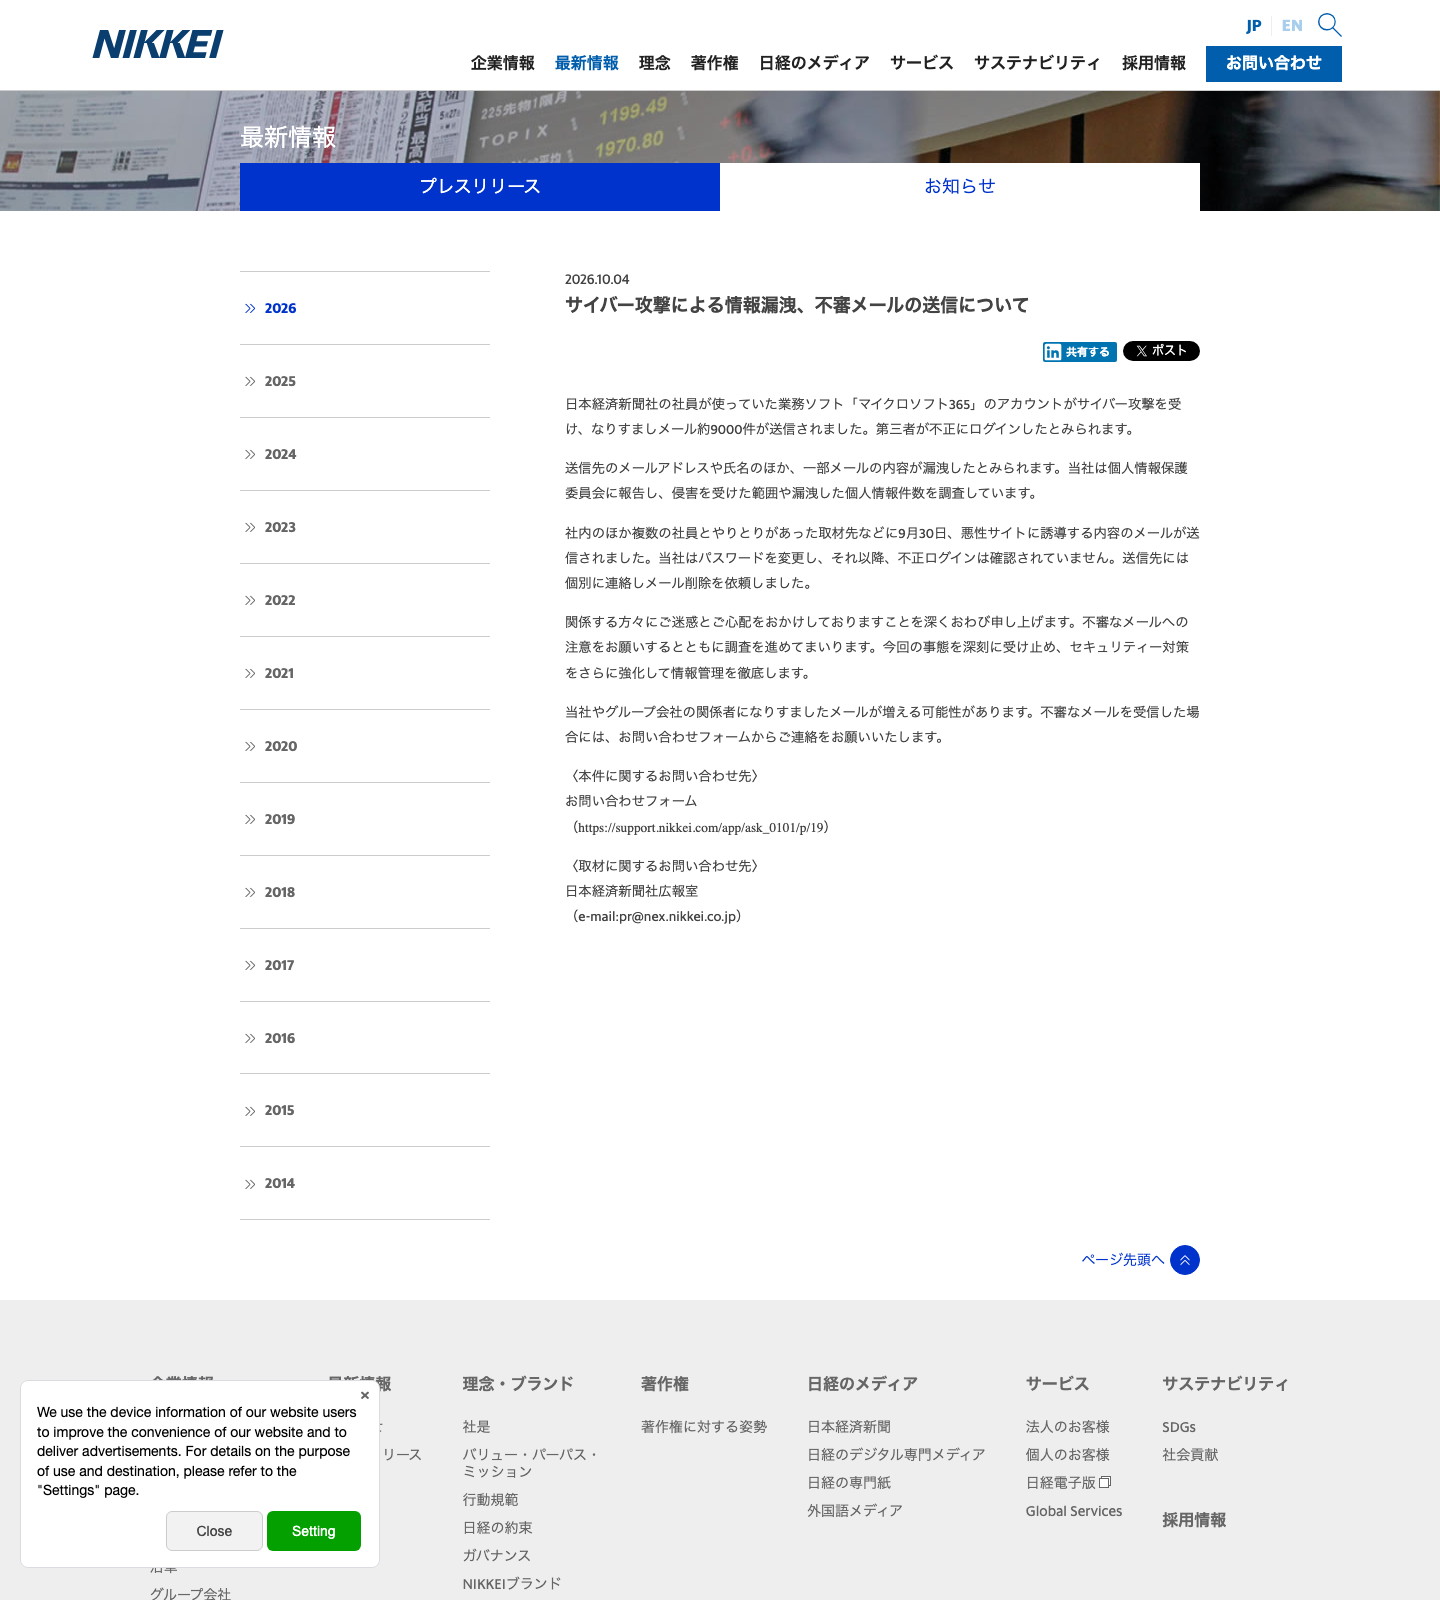
日本経済新聞社は、社員が利用していたMicrosoft 365のアカウントがサイバー攻撃を受け、
なりすましメール約9,000件が送信されたと発表しました。
第三者が不正ログインしたとみられ、送信先のメールアドレスや氏名、一部メール本文が漏えいした可能性があります。
同社は個人情報保護委員会へ報告し、影響範囲と漏えい件数を調査しています。
社内や取材先とのやり取りがある相手へ悪性サイトに誘導するメールが送られた点は、
一つのアカウント侵害が取引先や関係者へ連鎖する危険を示しています。
日経BP|フィッシングを起点にメール情報26件が漏えいした恐れ
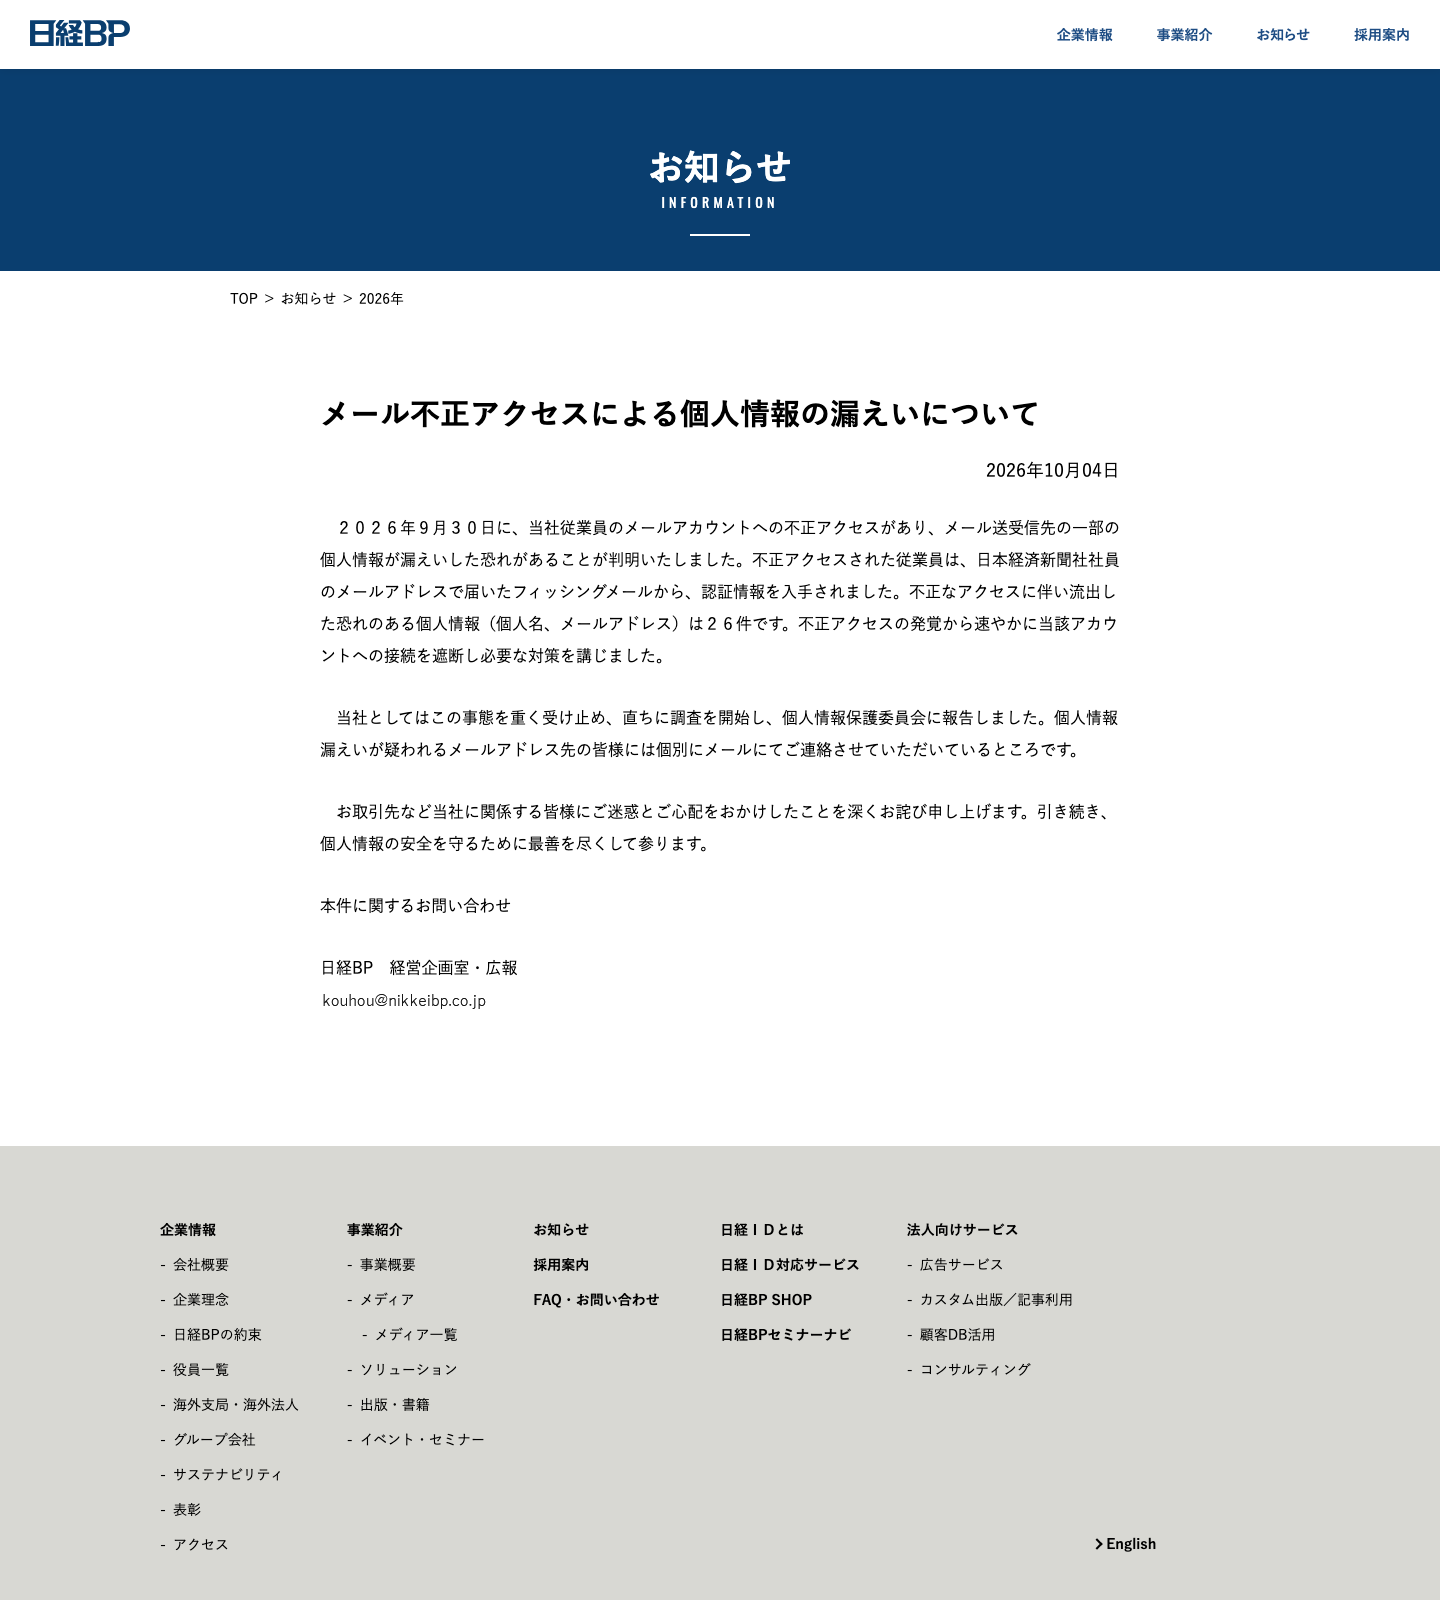
日経BPは、従業員のメールアカウントへ不正アクセスがあり、
送受信先の個人名とメールアドレス26件が漏えいした恐れがあると発表しました。
不正アクセスされた従業員は、日本経済新聞社社員のメールアドレスから届いたフィッシングメールをきっかけに、
認証情報を入手されたと説明されています。
件数の大小だけで深刻度を判断してはいけません。正規の関係者を装ったメールは信用されやすく、
認証情報の入力や添付ファイルの実行を誘導し、被害を次の組織へ広げる恐れがあります。
大手企業でも不正アクセスを防ぎきれない理由
大手企業はセキュリティ予算も人員も多いはずですが、それでも被害は起きます。
今回の公式発表を並べると、攻撃者が狙う場所は社内サーバーだけではないことが分かります。
- Webサイトや利用ソフトウェアの脆弱性
- 管理用アカウントの認証情報の窃取
- 正規の関係者を装うフィッシングメール
- 外部委託先やクラウドサービスを経由した被害
IPAの「情報セキュリティ10大脅威 2026」でも、組織向け脅威の1位はランサム攻撃、
2位はサプライチェーンや委託先を狙った攻撃、4位はシステムの脆弱性を悪用した攻撃です。
ランサム攻撃と委託先攻撃は4年連続で1位・2位に選ばれています。
攻撃が一時的な流行ではなく、継続して備えるべき経営課題であることを示しています。
あなたのWordPressサイトは大丈夫?今すぐ確認する項目
企業サイトや店舗サイトでは、WordPress本体だけでなく、プラグイン、テーマ、PHP、データベース、
管理者アカウント、サーバー、メールまで複数の要素がつながっています。
次の項目で一つでも確認できないものがあれば、現在の運用を見直すサインです。
- WordPress本体・プラグイン・テーマが最新か
- 使用していないプラグインやテーマを削除しているか
- 管理者アカウントごとに強固で固有のパスワードを使っているか
- 不要な管理者アカウントや退職者アカウントが残っていないか
- 定期バックアップが自動で作成され、復元できる状態か
- 見慣れないファイル、管理者、転送、送信メールがないか
- 改ざんやマルウェア感染を早期に見つける体制があるか
- 障害や侵害が起きたときの連絡先と復旧手順が決まっているか
更新だけ、バックアップだけ、セキュリティプラグインだけでは十分とは限りません。
たとえばバックアップが感染後のデータで上書きされていれば、必要な時点へ戻せないことがあります。
また、脆弱性が公表されてから攻撃されるまでの時間が短い場合、
月に一度だけ確認する運用では対応が間に合わない可能性もあります。
不正アクセス対策をクイックレスキュー365へ任せる
「自社サイトが安全か判断できない」「更新やバックアップまで手が回らない」場合は、
WordPressの復旧・保守・セキュリティを継続して任せられるクイックレスキュー365をご検討ください。
- マルウェア・ウイルス感染時の駆除とサイト復旧
- バックドア・ハッキングなどへの継続的なセキュリティ対策
- WordPress本体・プラグインの定期バージョンアップ
- PHP・データベースのアップグレード
- 定期バックアップの作成と必要時の復元
クイックレスキュー365は、単体のプラグインではありません。
WordPressのトラブル復旧、保守、バックアップ、更新、セキュリティ対策を専門家へまとめて任せる月額サービスです。
月額8,800円(税込)で、1申込みにつき1サイトが対象です。最低利用期間は6ヶ月で、
その後は1ヶ月単位で解約できます。すでにトラブルが起きているサイトも相談できます。
不正アクセスと情報漏えいに関するよくある質問
大手企業の被害を他人事にせずサイトを点検しよう
2026年10月上旬だけでも、Webサービスの脆弱性、管理用アカウント、フィッシング、委託先など、
異なる経路から不正アクセスと情報漏えいが公表されました。
企業の規模が大きいから被害に遭うのではなく、インターネットへ公開されたシステム、認証情報、
委託先との接続がある限り、どのサイトにも攻撃対象となる可能性があります。
あなたのWordPressサイトは、今日マルウェアへ感染しても検知できますか。
明日サイトが表示されなくなっても、正常なバックアップから復元できますか。
答えに迷う場合は、トラブルが起きる前に運用体制を見直してください。
更新・バックアップ・セキュリティ対策・緊急復旧までまとめて任せたい方は、クイックレスキュー365へご相談ください。
