
Google広告で「不正なソフトウェア」や「不正使用されているサイト」と表示され、
広告が突然拒否されて困っていませんか?
広告文を直して再申請しても、リンク先のWordPressに不審なコードや転送が残っていれば、
同じ理由で再び不承認になる可能性があります。
一方で、広告が拒否された事実だけでは感染確定とは言えません。
外部スクリプト、トラッキング設定、特定端末だけのエラーなど、確認すべき範囲は複数あります。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、広告の不承認内容を証拠として残し、WordPressを壊さずに感染確認する順番を解説します。
- Google広告で不正なソフトウェアと拒否される時の考え方
- 広告管理画面で保存しておく情報
- 条件付きリダイレクトや外部コードの確認方法
- WordPressのファイル・DB・ユーザーを調べる順番
- 修復後に再審査へ進む前の確認項目
結論から言うと、広告の再申請を急ぐ前に、拒否されたURLと発生条件を保存し、
WordPressの公開画面、ファイル、データベース、外部リソースを一つずつ確認することが重要です。
感染が見つかった場合は、証拠を残して侵入口まで修復し、複数条件で問題が再現しないことを確かめてから再審査へ進みます。

こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
Google広告の「不正なソフトウェア」は広告文だけの問題ではない
Google広告のリンク先が安全性に関する理由で拒否された時は、
広告文やキーワードだけでなく、最終ページURLのサイト全体を確認する必要があります。
Googleの広告ポリシーでは、悪意のあるソフトウェアを、端末やネットワークへ害を与えたり、
不正アクセスを目的としたりするソフトウェアとして説明しています。
また、所有者が気づかないうちに第三者を利するコードへ変更されたリンク先は、
「不正使用されているサイト」として扱われることがあります。
- 悪意のあるソフトウェア、不正なソフトウェア
- 不正使用されているサイト、侵害されたサイト
- 機能していないリンク先、クロールできないリンク先
- 望ましくないソフトウェアや有害なダウンロードへのリンク
管理画面の言語やポリシー更新によって表示名が異なる場合があります。
名称だけで判断せず、ポリシー詳細、対象URL、検出された日時をセットで確認してください。
感染以外でも、広告の拡張URLが403や500を返す、地域や端末でだけ開けない、
外部の配布ファイルへ誘導するなど、リンク先要件の問題で止まる場合があります。
広告の問題とWordPressの問題を分けて考える
同じキャンペーンでも、特定のリンク先だけが拒否されるなら、
そのページ固有の本文、埋め込み、テンプレート、転送設定から確認します。
複数ページが同時に止まった場合は、共通ヘッダー、外部タグ、プラグイン、
CDNやサーバー設定など、サイト全体に作用する場所を優先してください。
広告管理者とWordPress管理者が別の担当者なら、対象URLと検出時刻を共有します。
片方だけで対応すると、広告設定の変更とサイト側の変更が混ざり、原因を追えなくなるためです。
Google広告の拒否内容を保存してWordPress調査範囲を決める
WordPressへ手を加える前に、Google広告側の情報を保存してください。
最初の画面を残すことで、修復後に何を直したか説明しやすくなります。
広告を編集したり、最終ページURLを別のページへ変えたりすると、
元の不承認条件と修復後の条件を正しく比較できなくなることがあります。
- 不承認となった広告、アセット、キャンペーン
- ポリシー違反の正式な表示名と詳細文
- 最終ページURLと広告管理画面に表示される拡張URL
- トラッキングテンプレート、最終ページURLのサフィックス
- 初めて検出した日時と直前の更新・公開・広告変更
- エラー画面、転送先、ブラウザ警告のスクリーンショット
特に見落としやすいのが拡張URLです。最終ページURLが正常でも、
トラッキング用のパラメータを加えた時だけエラーや不審な転送が起きる可能性があります。
広告経由のアクセスを一時停止できる場合は、被害拡大を防ぐため停止を検討します。
ただし、証拠を消すためにファイルを急いで削除したり、サイトを初期化したりしてはいけません。
- 警告が出たURLを確認せず別URLへ差し替える
- バックアップ前に不審ファイルを削除する
- 感染の有無を調べず再審査を繰り返す
- サイト全体を古いバックアップで上書きする
ここまでの情報から、問題が特定ページだけか、広告パラメータ付きURLだけか、
サイト全体かを仮分類すると、その後のWordPress調査を絞り込みやすくなります。
Google広告のリンク先を条件別に確認する
Google広告のリンク先は、普段使っているブラウザで一度開くだけでは確認不足です。
攻撃者は端末、参照元、Cookie、ログイン状態などで表示を変えることがあります。
管理者には正常なページを見せ、広告や検索から来た未ログイン訪問者だけを転送する手口では、
WordPress管理画面を見ても症状を再現できません。
- PCとスマートフォン
- 通常ウィンドウと新しいシークレットウィンドウ
- URL直接入力と検索結果・広告相当の参照元
- ログイン中と未ログイン
- パラメータなしURLと拡張URL
- 自社回線と別回線、必要なら地域の異なる確認環境
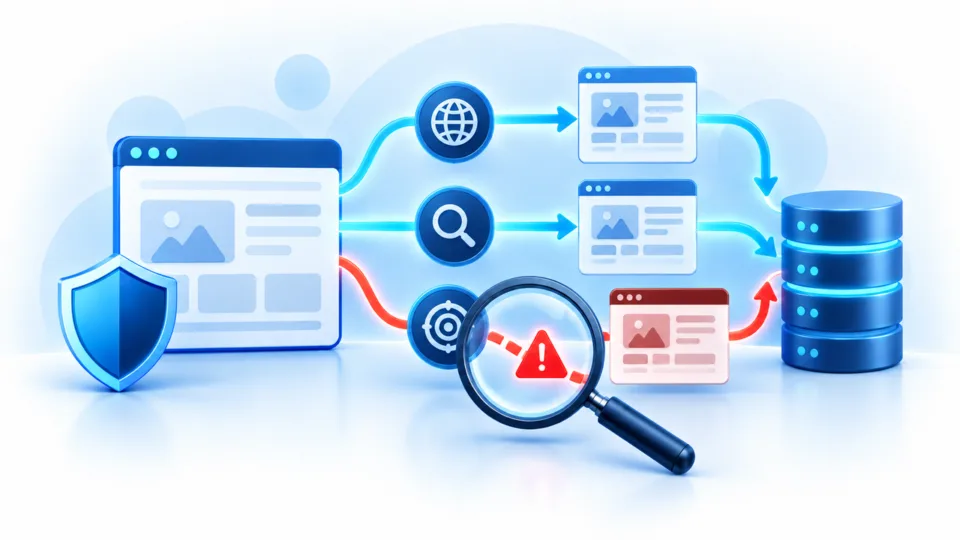
比較では、最初のURLだけでなく、途中の転送先と最終到達先を記録します。
HTTP 301や302が正規の転送か、JavaScriptやmeta refreshで外部へ飛ばされていないかを確認します。
表示上は同じでも、ページが読み込む外部JavaScript、iframe、広告タグ、画像、配布ファイルが、
危険なドメインへ接続している場合があります。
ブラウザの開発者ツールでネットワーク通信を確認できる場合は、
見覚えのない外部ホスト、連続するリダイレクト、失敗したスクリプト、ダウンロード応答を記録してください。
- HTTPステータスとリダイレクトチェーン
- ページ内から読み込む外部ドメイン
- 意図しないファイル配布やポップアップ
- モバイルだけに出る全画面広告や転送
- AdsBotや未ログイン訪問者への403・500
- キャッシュやCDNによる古い感染ページの配信
Google広告のリンク先要件では、一般的な端末とブラウザで正常に機能し、
AdsBotにHTTPエラーを返さないことも重要です。
ただし、確認のために攻撃コードを実行したり、知らないファイルを開いたりする必要はありません。
不審なページは隔離された環境で確認し、業務端末から直接アクセスしない方が安全です。
Google AdsBotと一般ユーザーで応答が違わないか確認する
サーバーのアクセスログでAdsBotの要求時刻、対象URL、HTTPステータスを確認します。
一般ユーザーには200を返していても、ボットだけが403や500ならリンク先要件を満たせません。
WAF、国別制限、Basic認証、過剰なレート制限が審査用アクセスを遮断していないかも調べます。
ただし、安全機能を無条件で解除せず、ログと設定を照合して必要な範囲だけ調整してください。
外部タグと埋め込みリソースを一つずつ切り分ける
タグ管理、チャット、ヒートマップ、フォーム、広告計測などの外部コードは、
WordPress本体が正常でも、読み込み先の侵害や設定ミスで問題を起こすことがあります。
本番で一括削除するのではなく、複製した検証環境で一種類ずつ停止し、通信先と表示差を記録します。
正規タグを戻す時も、提供元、設置目的、管理アカウントを確認してください。
WordPress感染をファイル・DB・ユーザー・定期処理で確認する
リンク先で異常が再現したら、WordPressをファイルだけに限定せず、
データベース、ユーザー、定期処理、サーバー設定まで同じ時系列で調べます。
見つかったJavaScriptを一行消すだけでは、別のバックドアが再投入する可能性があります。
「表示を直す作業」と「侵入経路を閉じる作業」は分けずに進めてください。
- WordPressコアとルート直下の不審な差分
- 有効・無効を含むテーマとプラグイン
- mu-plugins、uploads、キャッシュ用drop-in
- .htaccess、.user.ini、PHP設定、サーバー側転送
- wp_options、wp_posts、wp_postmeta内の不審URLやscript
- 管理者ユーザー、Application Passwords、セッション
- WP-Cron、Action Scheduler、サーバーCron
ファイルは名前や更新日時だけで感染と断定しません。
公式配布物とのハッシュ差分、配置場所、読み込み元、作成時刻、アクセスログを組み合わせて判断します。
データベースでは、トップページや広告リンク先の本文だけでなく、
ウィジェット、カスタムHTML、テーマ設定、SEO設定、埋め込みコードも確認します。
外部スキャンが安全でも、条件付きリダイレクトやサーバー内部のバックドアが残ることがあります。
逆に、スキャンで不審判定が出ても正規のカスタマイズである可能性があるため、結果だけで削除しません。
- 正規版に存在しない実行ファイルやコード差分
- 広告拒否の時刻と近い不審な変更・通信
- 管理者が設定していない外部URLや転送
- 削除後に同じコードを再生成する処理
- 存在理由を説明できない管理者・Cron・認証手段
Search Consoleの「セキュリティの問題」に警告やURL例がある場合は、
広告側の情報と照合すると調査範囲を絞り込みやすくなります。
ただし、Search Consoleに警告がないことは、Google広告の不承認が誤りである証明にはなりません。
検査する目的と仕組みが異なるため、両方の情報を別々に確認します。
WordPressのファイル側は正規版との差分から調べる
WordPressコアは公式チェックサム、プラグインとテーマは信頼できる配布元の同じ版と照合します。
uploads内のPHP、ルート直下の見慣れない実行ファイル、正規ファイルへの追記も確認対象です。
難読化された文字列があるだけで削除せず、そのファイルがどこから読み込まれ、
何を実行し、いつ変わったかを調べます。削除前には必ず隔離コピーとハッシュを残してください。
WordPressのDB側は表示ページから保存場所を逆引きする
不審な文字列や外部URLが画面に出るなら、投稿本文、カスタムフィールド、ウィジェット、
テーマ設定、SEO設定のどこに保存されているかを、表示元から逆にたどります。
データベース全体の一括置換は、シリアライズデータや正規設定を壊す危険があります。
対象テーブルと行を特定し、バックアップ後に必要な値だけを修正してください。
Google広告の再審査前にWordPressを安全に復旧する
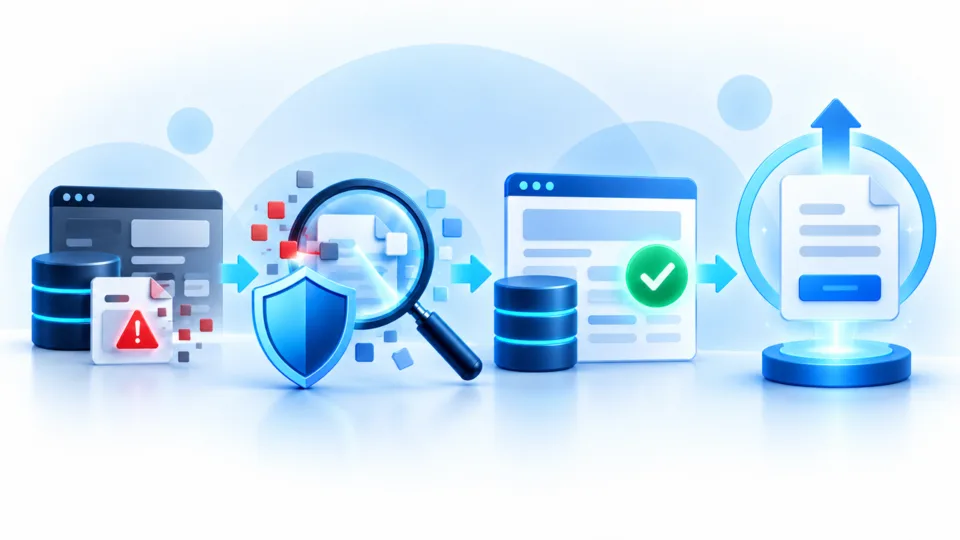
感染または不正設定が見つかった場合は、再審査より先に、
原因の停止、改ざんの除去、正規状態への復元、侵入口の閉鎖まで完了させます。
広告を通すことだけを目標に症状を隠すと、訪問者の被害と再感染の危険が残ります。
同じサイト内の別ページやサブドメイン、放置されたWordPressも調査対象です。
- ファイル、DB、ログ、警告画面を原本として保全する
- 不審な公開や通信を止め、必要に応じて影響範囲を制限する
- 不正コードと再生成元を隔離する
- コア・テーマ・プラグインを信頼できる正規版へ戻す
- DB内の不正URL・スクリプト・投稿を整合性を保って修正する
- 管理者、サーバー、SFTP、DB、外部連携の認証を見直す
- 更新、権限、WAF、バックアップ、監視を整える
復旧後は、WordPress本体だけでなく、サーバーキャッシュ、CDN、ブラウザキャッシュ、
Service Workerにも古い転送やスクリプトが残っていないか確認します。
さらに、最初に保存した拡張URLを使い、PC・スマホ、未ログイン、検索経由など、
不承認時に近い条件で再度比較してください。
- 不審な転送・外部通信・ダウンロードが再現しない
- 不正ファイルやDB値が再生成されない
- 拡張URLが一般的な端末で正常に応答する
- 内部リンクやフォームなど業務機能が正常に動く
- ログに同じ侵入・実行パターンが増えていない
ここまで確認して初めて、広告審査へ安全な状態を説明できるようになります。
修復したファイル名、日時、認証変更、確認条件は作業記録として残してください。
キャッシュを消す前に配信層ごとの差を記録する
復旧直後にすべてのキャッシュを消すと、どの層が古い転送を配信していたか分からなくなります。
WordPress、サーバー、CDN、ブラウザの順に応答を記録してから、管理下のキャッシュを更新します。
Service Workerを使うサイトでは、削除済みスクリプトが端末側に残る場合があります。
新しいシークレット環境と既存利用者の環境を比較し、古い配信が続いていないか確認してください。
侵入口を閉じてから再発しない時間を確認する
脆弱なプラグイン、不正な管理者、漏えいした認証情報、同一サーバー内の別サイトが残れば、
表面の改ざんを直しても同じコードを再投入される可能性があります。
侵入口を閉じた後は、アクセスログ、ファイル変更、管理者操作、外部通信を継続して確認します。
短時間だけ正常だったことではなく、不審な変更が戻らないことを確かめてください。
Google広告の再審査は修復確認と変更記録を揃えてから行う
Google広告の再審査は、原因を修復し、リンク先が安全に動くことを確認してから行います。
同じ状態のまま申請を繰り返すより、事実を整理して一度の申請へまとめる方が重要です。
Google広告のポリシー管理画面では、対象のポリシー問題と影響を受けた項目を確認し、
修正済みであることを正確に伝えます。
- 問題が確認されたURLと発生条件
- 検出した不正コード・設定・外部通信の概要
- 削除、隔離、正規版復元、更新を行った内容
- 侵入口対策と変更した認証情報の範囲
- PC・スマホ・拡張URLなどで行った再検証
- Search Consoleの警告がある場合の修復と審査状況
Search Consoleのセキュリティ審査とGoogle広告の審査は別の手続きです。
一方を申請しただけで、もう一方が自動的に解決するとは限りません。
広告側で問題が残る場合は、最終ページURLだけでなく、拡張URL、トラッキング、
リダイレクト、外部タグ、AdsBotへの応答をもう一度確認します。
再審査の説明は確認事実と対応内容を分けて書く
再審査では、対象URL、確認した問題、実施した修復、再検証の条件を順番に整理します。
原因の推測を事実として書かず、ログや差分で確認できた内容と、予防措置を分けて伝えてください。
審査待ちの間も、ファイル変更、外部通信、広告リンク先の応答を監視します。
再び異常が出た時は申請を重ねず、前回の記録と比べて再発元を調べることが大切です。
審査通過後も広告の再開時刻を記録し、エラー率や転送先の変化を確認すると、再発時の切り分けに役立ちます。
Google広告とWordPress感染確認のよくある質問
Google広告の不承認はWordPress修復後に再審査する
Google広告で「不正なソフトウェア」と拒否された時は、
広告の再申請より先に、リンク先の安全性とWordPress感染を確認することが重要です。
最初にポリシー詳細、拡張URL、発生日時を保存し、端末・参照元・ログイン状態を変えて挙動を比較します。
異常があれば、ファイル、DB、ユーザー、定期処理、外部リソースを同じ時系列で調べます。
修復では見えている症状だけでなく、再生成元と侵入口を止め、認証情報と更新状態も見直してください。
複数条件で再発しないことを確認し、修復記録を揃えてから再審査へ進みましょう。
Google広告の不承認とWordPress感染が自分で解決できない時は

広告が止まり、WordPressの感染や不正な転送が疑われる場合は、
クイックレスキューが調査・駆除・復旧を支援します。
- Google広告が不正なソフトウェアで拒否された
- どのURLやファイルが問題か分からない
- スマホや広告経由だけ別サイトへ転送される
- スキャンでは安全だが再審査に通らない
- 感染を駆除して広告を安全に再開したい
- 万一復旧・マルウェア駆除できない場合は全額返金保証
- 90日間の再感染保証・動作保証
- 初期費用・調査費用0円
