「無料のWordPressセキュリティ診断で安全と表示されたから、
もう感染や不正アクセスの心配はない」と考えていませんか?
無料ツールは、短時間で異常の手掛かりを得るには便利です。
しかし、診断できる場所や権限、判定方法には必ず範囲があります。
画面上は正常でも、データベース、停止中のバックドア、管理者権限、
条件付きリダイレクトなどが検査対象から外れることは珍しくありません。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、無料診断の正しい使い方と、見逃しを減らす確認順を解説します。
- 無料のWordPressセキュリティ診断で確認できる範囲
- 「異常なし」でも安心しきれない具体的な理由
- 外部診断・プラグイン・ログ調査の役割の違い
- 見逃しを減らすための安全な確認手順
- 自分で確認を続ける範囲と専門家へ相談する基準
結論からいうと、無料診断は入口のスクリーニングとして使い、
安全証明の代わりには使わないことが重要です。
複数の結果と、ファイル・DB・アカウント・ログの事実を照合すれば、
単独ツールだけで判断するより見逃しと誤判定を大きく減らせます。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPressセキュリティ診断は無料ツールだけで完結しない
- 無料診断は「今見えている異常」を探す一次確認
- 異常なしは「検査範囲で検出されなかった」という意味
- 安全判断には異なる証拠を組み合わせる必要がある
WordPressセキュリティ診断を無料ツールだけで終えるのはおすすめできません。
それぞれのツールは、サイトの一部を異なる方法で見ているからです。
診断結果の表示が緑色でも、それはサイト全体を保証する証明書ではありません。
何を見て、何を見ていない結果なのかを確認して初めて判断材料になります。
外部URL診断は公開画面から見える反応を調べる
外部URL診断は、インターネット側からページへアクセスし、危険な転送、
既知のブラックリスト、公開された不審コードなどを短時間で確認します。
サーバーへログインせず使えるため便利ですが、公開応答に出ないファイル、
非公開データ、管理画面内部、停止中の処理までは通常確認できません。
セキュリティプラグインはWordPress内部から検査する
プラグイン型の診断は、WordPressから読めるファイルや設定、
既知の脆弱性、ログイン試行などを検査できます。
ただし、プラグインが動く権限と設計の範囲に限られます。
別サイト、サーバー設定、全DBテーブル、外部DNSまで網羅するとは限りません。
脆弱性データベース照合は侵害の有無とは別の確認
WordPress本体・テーマ・プラグインのバージョンを既知の脆弱性と照合する診断は、
攻撃され得る弱点を見つける方法です。
弱点があることと、実際に侵入済みであることは同じではありません。
反対に、既知の脆弱性がなくても認証情報の漏えいで侵入される場合があります。
WordPressセキュリティ診断の無料ツールが見逃しやすい範囲
- 訪問条件によって出たり消えたりする改ざん
- データベースや予約処理に埋め込まれた不正データ
- 停止中・待機中で実行されていないバックドア
- 不正管理者や盗まれた認証情報による正規機能の悪用
- 同じサーバーの別サイトや外部配信層からの再感染
無料診断で見逃しやすいのは、診断時に表へ出ない異常です。
攻撃者は、常に同じ不正画面を表示するとは限りません。
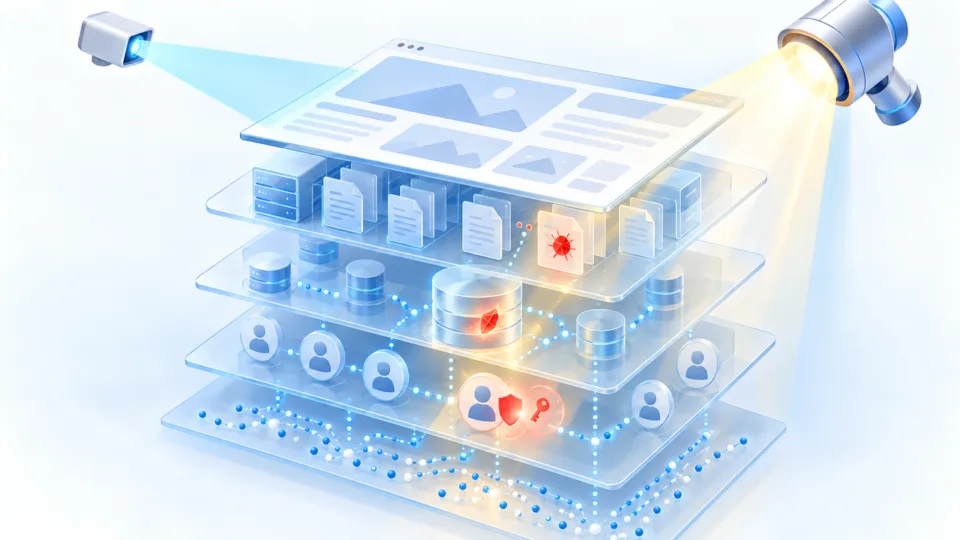
検索Bot・スマホ・初回訪問だけに出る条件付き改ざん
通常のブラウザーには正常ページを返し、検索Bot、スマホ、検索結果経由、
特定の国や初回アクセスだけに不正ページを返す仕組みがあります。
診断サービスの接続元やUser-Agentが条件に合わなければ、
検査時だけ正常に見えます。複数の接続条件で応答差を比べる必要があります。
データベース・Cron・オプションに残る待機型の仕組み
不正コードはPHPファイルだけでなく、投稿本文、options、ユーザー権限、
予約処理、プラグイン専用テーブルへ保存されることがあります。
ファイルスキャンが正常でも、DB側の値から後でコードやリンクが再投入されれば、
復旧したはずのサイトが時間差で再び汚染されます。
使われていないファイルや別サイトに残る侵入口
バックドアが診断中に通信していない、または拡張子や配置が正規に見えると、
単純な署名検査では判定しにくくなります。
同一アカウント内の古いWordPressや放置CMSが感染源であれば、
対象サイトだけを検査しても再侵入経路は残ります。
正規アカウントを使った操作はマルウェアに見えない
盗まれた管理者、Application Passwords、FTP、サーバーパネルの認証情報で、
正規機能を使って改ざんされることもあります。
この場合、操作そのものは正規APIや管理画面経由です。
ユーザー一覧、セッション、アクセスログ、操作時刻の照合が欠かせません。
WordPressセキュリティ診断で「異常なし」が出る理由
- その時点・その接続条件・その検査項目では検出されなかった
- 未知の手口や独自コードは署名に一致しないことがある
- 権限不足や除外設定により読めない場所が残ることがある
- キャッシュによって本来と異なる応答を見ている場合がある
WordPressセキュリティ診断で「異常なし」と表示される理由は、
診断精度が低いからとは限りません。検査の前提が症状と合っていない場合もあります。
既知の署名に一致しない独自改ざんは判定が難しい
多くの自動診断は、既知の危険文字列、ハッシュ、URL、脆弱性情報などと照合します。
一方で、数行だけ追加された独自テーマのコードは正規処理に見えることがあります。
難読化されていなくても、外部から受け取った内容を表示する処理や、
条件分岐の組み合わせが悪用されれば、静的な署名だけでは見分けにくくなります。
診断権限と除外設定が検査範囲を狭める
プラグインが読めないディレクトリ、巨大ファイル、バックアップ領域、
除外指定されたパスはスキャン対象外になる場合があります。
共有サーバーでは、同じ契約内でも別ドメインの領域をWordPressから読めないことがあります。
「全件完了」という表示が、サーバー全体の全件を意味するとは限りません。
キャッシュやCDNが正常な古い応答を返す
CDNやページキャッシュが正常時のHTMLを返している間、
配信元のファイルやDBに異常があっても表面化しないことがあります。
逆に、配信元を直した後もブラウザーやService Workerに不正応答が残り、
感染が続いているように見える場合もあります。配信層を分けて確認しましょう。
WordPressセキュリティ診断の見逃しを減らす5層確認
- 公開応答:端末・User-Agent・参照元を変えて比較
- ファイル:正規版との差分、更新時刻、追加ファイルを確認
- DB・権限:投稿、options、ユーザー、予約処理を確認
- ログ:Web、WAF、FTP、管理画面の時系列を確認
- 周辺環境:DNS、CDN、同居サイト、メール送信を確認
見逃しを減らすには、1つのツールを何度も実行するより、
性質の異なる5層の証拠を横断して照合するほうが効果的です。
公開応答は接続条件を変えて差を見る
PCとスマホ、直接URLと検索結果経由、ログイン状態と匿名状態など、
条件を変えて同じURLの転送先・HTML・HTTP状態を比べます。
差が出た時は、表示された不正ページを消す前に時刻、URL、端末、
参照元、スクリーンショットを保存すると調査が進みやすくなります。
ファイルとデータベースは正規構成との差を見る
WordPressコアは同じバージョンの正規配布物と比較し、
テーマやプラグインは配布元・導入経路・更新履歴を確認します。
DBでは投稿だけでなく、options、users、usermeta、Cron、
プラグイン独自テーブルまで、症状に関係する範囲を絞って確認します。
ログは異常が起きた時刻を軸に並べる
Webアクセス、WAF、FTP/SFTP、サーバーパネル、メール送信、
WordPress操作の時刻を同じ時間軸へ並べると、入口と変更の関係が見えます。
ログは保存期間が短いことがあります。上書きされる前に原本を確保し、
時刻のタイムゾーンがJSTかUTCかも記録してください。
WordPressセキュリティ診断の結果を4段階で判断する
- 経過観察:症状なし、複数診断一致、変更履歴も説明可能
- 要再確認:結果が食い違う、更新時刻や権限に不明点がある
- 要封じ込め:不正転送、不審管理者、勝手な投稿やメール送信がある
- 要専門調査:再発、複数サイト被害、証拠消失や業務影響の恐れがある
診断結果は「安全」「危険」の二択にせず、症状と証拠を含めて4段階で扱います。
無料ツールが安全でも、実害が観測されているなら実害を優先してください。
結果が一致しても短い観察期間を置く
複数診断で異常がなく、変更履歴も説明できる場合は、
すぐに完了扱いせず24〜72時間ほど再発・再生成・ログを観察します。
キャッシュを分けた確認、予約処理の実行後、検索Botの再訪後など、
症状が出る条件を通過しても異常がないかを確認すると安心です。
実害がある時は診断スコアより封じ込めを優先する
検索結果から別サイトへ飛ぶ、管理者が勝手に増える、知らないメールを送るなど、
具体的な実害があるなら「異常なし」を理由に公開を続けてはいけません。
証拠を保存し、必要に応じて公開制限や認証情報の保護を行い、
診断範囲外の調査へ切り替えます。
誤検知の可能性があっても即削除しない
診断で不審とされたファイルが、正規プラグインの難読化コードや、
サーバー会社の保護設定である可能性もあります。
ファイル名だけで削除せず、配布元との差分、呼び出し元、ログ、
停止時の影響を確認してから隔離・復元を判断してください。
WordPressセキュリティ診断を安全に進める7手順
- 症状と診断時刻を記録する
- 変更・削除・一括更新を一度止める
- ファイルとDB、設定のバックアップを別保存する
- 外部診断を2種類以上で比較する
- WordPress内部とサーバーログを確認する
- 結果を4段階で判定し、必要なら封じ込める
- 再検査と一定時間の再発確認を行う
安全に確認するコツは、駆除より先に状況を固定することです。
慌てて更新・削除すると、原因を示す時刻やログが失われる場合があります。
診断前に「いつ・どこで・誰が」を残す
異常を見つけた日時、ページ、端末、接続元、直前の更新、
作業者、表示された警告を1つのメモへまとめます。
スクリーンショットだけでなく、URLと発生条件を文字で残すと、
再現しない症状でも調査担当者が比較しやすくなります。
バックアップは復元用と証拠用を分ける
復元用バックアップは正常時点へ戻すためのものです。
証拠用コピーは、感染状態を後から調査するため変更せず保管します。
同じアーカイブを上書きせず、取得日時、対象範囲、ハッシュ、
保管場所を記録してください。感染済みバックアップを本番へ戻さない判断も必要です。
更新は侵害の有無を判断してから行う
侵害痕跡がなく既知の脆弱性だけなら、検証環境とバックアップを準備して更新します。
侵害が疑われるなら、更新だけで安全になったと判断してはいけません。
攻撃者が残したユーザー、バックドア、外部連携、盗まれた認証情報は、
プラグイン更新では消えないためです。
WordPressセキュリティ診断はツールを役割分担させる
- 外部URL診断:公開応答・警告・転送の確認
- WordPress内スキャン:ファイル・設定・既知脆弱性の確認
- サーバー機能:WAF・アクセス・FTP・メールログの確認
- 手動照合:正規版との差分・DB・権限・時系列の確認
- 継続保守:更新、バックアップ、監視、緊急連絡体制の維持
無料ツールは競わせるのではなく、役割分担させると価値が高まります。
同じ種類を増やすだけでは、同じ死角が残る可能性があります。
無料スキャンと継続保守は目的が違う
無料スキャンは、その時点の手掛かりを探す単発確認です。
継続保守は、更新、バックアップ、監視、復元確認、連絡体制を維持します。
クイックレスキュー365の無料プラグインには、マルウェアスキャン機能はありません。
不正ログイン防御やログインURL変更など、予防設定を助ける役割です。
セキュリティプラグインの重ね過ぎにも注意する
複数のプラグインでログイン制限、WAF、URL変更を重ねると、
誤遮断や管理画面へ入れない事故が起きる場合があります。
機能表を作り、同じ役割は主担当を1つ決めてください。
診断結果を増やすためだけに本番へ多数導入する必要はありません。
WordPressセキュリティ診断を専門家へ相談すべきサイン
- 検索結果やスマホなど特定条件だけで不正転送される
- 知らない管理者・投稿・プラグイン・PHPが見つかった
- 迷惑メール送信、広告拒否、サーバー停止の通知が来た
- 削除や復元後に同じ異常が再発した
- 複数サイト・顧客情報・決済・会員機能へ影響する
- ログやバックアップの保全方法が分からない
無料診断の結果が食い違う、または実害がある場合は、
自分だけで安全判定を続けず、調査範囲を広げるタイミングです。
相談前に用意すると調査が速くなる情報
サイトURL、症状、初回確認日時、直前の変更、診断結果、
サーバー会社からの通知、実施済み作業を時系列でまとめます。
管理者・サーバー・DNS・CDNなど、利用サービスの一覧も役立ちます。
パスワードそのものをメールやチャットへ貼らず、安全な共有方法を確認してください。
「何も見つからない」ことも重要な調査結果になる
専門調査でも、侵入経路や情報漏えいを必ず断定できるとは限りません。
ログ保存期間を過ぎていれば、確認できる事実と確認不能な範囲を分ける必要があります。
大切なのは、断定を急ぐことではなく、調査範囲、残存リスク、
実施した封じ込めと再発確認を記録し、次の判断につなげることです。
WordPressセキュリティ診断の結果を記録して再検査する
- 診断日時・使用ツール・接続条件・対象URL
- 結果画面と検出項目、検査できなかった項目
- 作業前後のファイル・DB・ユーザー一覧
- 変更内容、担当者、再検査日時、残ったリスク
WordPressセキュリティ診断は、1回の画面だけで終わらせず、
作業前後を比較できる記録として残すと判断精度が上がります。
後日同じ症状が出た時も、前回との違いを確認できれば、
再感染、キャッシュ残存、別経路の異常を切り分けやすくなります。
診断画面だけでなく検査条件と対象範囲を保存する
スクリーンショットには結果は残りますが、接続元、URL、ログイン状態、
ツールの設定、除外項目が分からなければ再現試験に使えません。
診断日時は秒単位でなくても構いません。JSTかUTCかを明記し、
PC・スマホ、検索経由・直接アクセスなどの条件を一緒に残してください。
プラグイン型診断では、スキャン対象、除外パス、検出件数、
中断やタイムアウトの有無も記録します。完了表示だけを書き写さないことが大切です。
変更前の基準値を残して差分を確認する
安全な比較には、作業前のファイル数、主要ファイルのハッシュ、
管理者一覧、予約処理、重要なDNS設定などの基準値が役立ちます。
すべてを人が目視する必要はありません。機械的な一覧を保存し、
説明できない追加・削除・更新だけを絞って調べると効率的です。
ただし、更新日時だけで感染を断定しないでください。バックアップ復元、
キャッシュ再生成、正規更新でも多数の時刻が変わるため、内容と由来を照合します。
同じ条件と異なる条件の両方で再検査する
修正後は、最初に異常が出た条件を再現し、症状が消えたか確認します。
そのうえで別端末、匿名状態、検索経由など条件を変えて再検査します。
同じ条件だけでは、攻撃側が判定条件を変えた時に見逃します。
異なる条件だけでは、最初の症状が本当に直ったか確認できません。
最後に、ログの新規異常、不審ファイルの再生成、管理者の再追加、
メール送信や検索結果の変化を一定期間観察し、完了条件を記録しましょう。
WordPressセキュリティ診断でよくある質問
- 無料診断は一次確認として使う
- 症状があれば診断結果より実害を優先する
- 変更前に証拠とログを保存する
WordPressセキュリティ診断は無料結果を入口に使う
- 無料診断は便利だが、安全証明ではない
- 外部応答・ファイル・DB・権限・ログを横断する
- 異常なしでも症状があれば実害を優先する
- 証拠保全後に更新・隔離・復旧を判断する
- 再発や複数サイト被害は専門調査へ切り替える
WordPressセキュリティ診断を無料ツールだけで済ませる最大のリスクは、
「検出されなかった」を「存在しない」と読み替えてしまうことです。
無料診断は、異常の入口を見つけ、次に見る場所を決めるために活用してください。
複数層の証拠が一致して初めて、安全に近づいたと判断できます。
WordPressの診断後も継続して安全を保ちたい時は
- 定期的な更新とバックアップ
- セキュリティ設定と監視
- 異常時に相談できる連絡体制
無料診断の後も、更新、バックアップ、セキュリティ設定、
障害時の相談先まで継続して整えたい方は、クイックレスキュー365をご確認ください。
- 無料診断の結果をどう判断すればよいか不安
- 更新やバックアップを継続して任せたい
- 不正アクセス対策を定期的に点検したい
- 異常時にすぐ相談できる窓口を確保したい