「WordPressの投稿一覧に、身に覚えのないカジノ記事が並んでいる」
「昨日までは普通に動いていたのに、なぜ急に?」と焦っていませんか?
最初にお伝えしたいのは、症状が出た日と、最初に侵入された日が同じとは限らないということです。
今回の調査では、カジノ誘導記事に加えて、3年前の年月フォルダからも不審なファイルが見つかりました。
ただし、古い年月フォルダにファイルがあるだけで、侵入日を正確に断定することはできません。
この記事では、実際に確認できた事実と、調査が必要な可能性を分けながら、初心者の方にもわかるように解説します。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、不正投稿の見分け方から証拠を消さない初動、再発防止まで丁寧に解説します。
- WordPressにカジノ記事が勝手に投稿された実例
- 3年前の年月フォルダから見つかった不審ファイル
- 侵入日と症状が出る日がずれる理由
- 記事やファイルを消すだけでは直らない理由
- 初心者でもできる安全な初動と相談の目安
身に覚えのない投稿が1件でもあれば、単なる操作ミスと決めつけないでください。
見えている記事を消す前に、画面と発生時刻を残し、サイト全体を調べることが大切です。
まずは、今回どのような異常が見つかったのかを見ていきましょう。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPressにカジノ記事が勝手に投稿された実例
今回の発端は、WordPressの投稿一覧に、英語やハンガリー語のカジノ誘導記事が複数作られていたことです。
お客様から「自分では書いていない記事が増えている」とご相談をいただき、管理画面を確認しました。同じタイトルの記事が短い間隔で複数並び、人が1本ずつ作ったとは考えにくい状態でした。
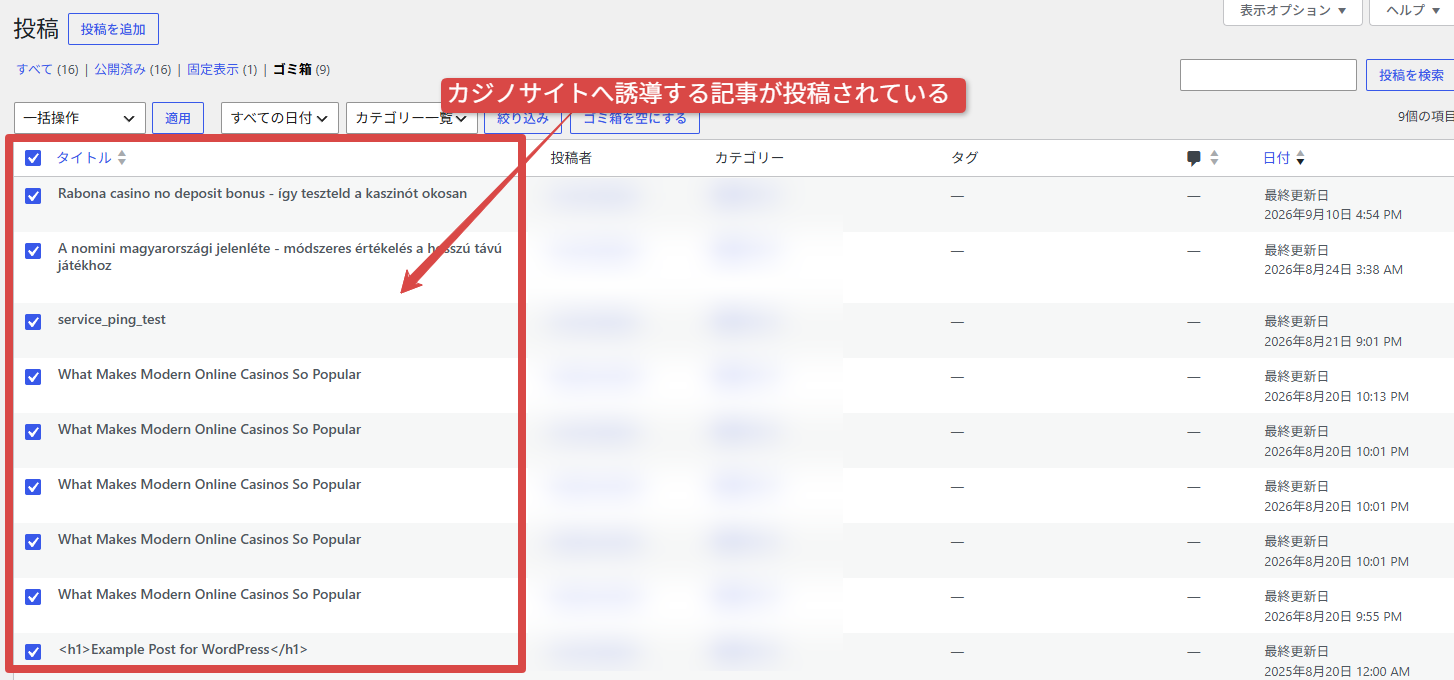
service_ping_testは動作確認用の投稿とみられる
投稿の中には、service_ping_test という不自然なタイトルも混ざっていました。同時期のカジノ記事と合わせて考えると、外部からまだ投稿できるかを確かめるための動作確認用だった可能性があります。
もちろん、タイトルだけで攻撃者の目的を断定することはできません。
それでも、自分で作っていないテスト投稿と大量のカジノ記事が同時にあるなら、不正操作を前提に調査すべき状況です。
- 管理画面に身に覚えのないカジノ誘導記事が複数あった
- 同じタイトルの記事が短い間隔で繰り返し作られていた
- service_ping_testという不自然な投稿が混ざっていた
- 投稿とは別に、複数年の年月フォルダから不審ファイルが見つかった
カジノ記事はサイトの信用を悪用するSEOスパム
こうした不正記事は、あなたのサイトが長年積み上げた信用を利用し、外部のカジノサイトへ人や検索評価を送る目的で作られることがあります。放置すると、検索結果に知らないページが増えたり、サイト全体の評価を落としたりするおそれがあります。
カジノページによる検索汚染の仕組みや復旧の全体像は、次の記事でも詳しく解説しています。
なお、今回のように投稿一覧へ記事が見えるケースだけではありません。管理画面には出ないまま、データベースや検索結果だけにカジノページが現れる感染もあります。
WordPressの不正投稿と3年前の年月フォルダで確認した痕跡
サーバー内を調べると、2023年から2026年までの年月フォルダに、不自然な名前と拡張子を持つファイルが分散していました。
ここで重要なのは、「2023年のフォルダから見つかった」という事実と、「2023年に置かれた」という推測を分けることです。攻撃者が後から古いフォルダへ置いたり、更新日時を変えたりすることもできるため、フォルダ名だけで侵入日を確定できません。
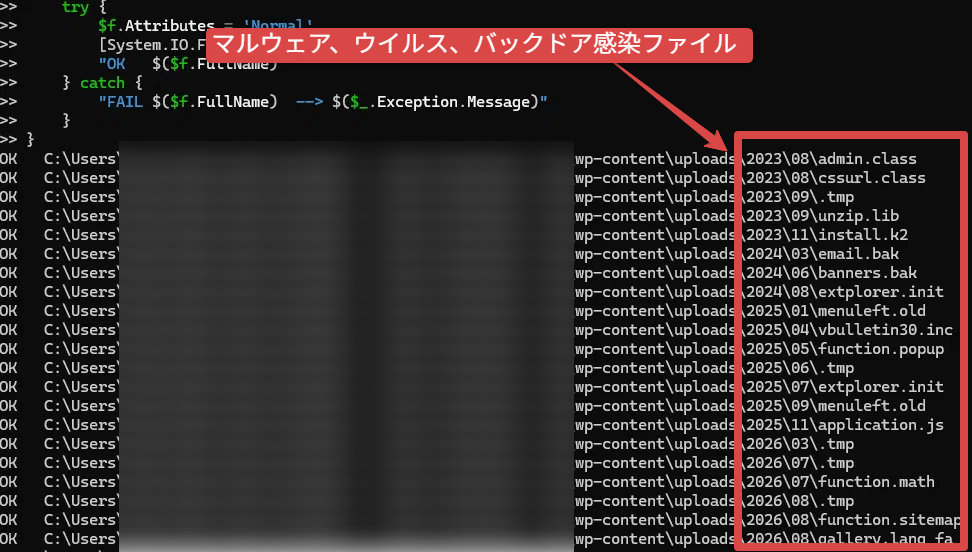
uploadsフォルダに不審ファイルが分散していた
WordPressには、画像やPDFなどを保存する wp-content/uploads フォルダがあります。通常は年と月ごとに保存先が分かれるため、古いフォルダまで日常的に確認する方はほとんどいません。
wp-content/uploads/2023/08/
wp-content/uploads/2024/06/
wp-content/uploads/2025/09/
wp-content/uploads/2026/08/
今回抽出したファイルの一部を、見つかった保存先ごとに整理すると次のようになります。
| 見つかった保存先 | 調査対象になったファイル名の例 |
|---|---|
| 2023年8月〜11月のフォルダ | admin.class / cssurl.class / unzip.lib / install.k2 |
| 2024年3月〜8月のフォルダ | email.bak / banners.bak / extplorer.init |
| 2025年1月〜11月のフォルダ | menuleft.old / vbulletin30.inc / function.popup / application.js |
| 2026年3月〜8月のフォルダ | function.math / function.sitemap / gallery.lang_fa ほか |
システムの一部に見える名前でも安全とは限らない
admin.class、menuleft.old、function.sitemap などは、管理機能やバックアップの一部に見えます。さらに、拡張子も .php ではないため、初心者の方が見ただけで危険性を判断するのは困難です。
ただし、見慣れない拡張子だから感染、というわけでもありません。
正規のプラグインが独自形式のファイルを作ることもあるため、保存場所、中身、作成元、正規配布物との差分、アクセスログを合わせて判定します。
- 確認済み:不審なカジノ記事、service_ping_test、複数年の年月フォルダに分散した不審ファイル
- 可能性が高い:外部からの自動投稿、不正な処理やバックドアを経由した操作
- 追加調査が必要:最初の侵入日時、侵入経路、古いファイルが実際に置かれた日時、継続して操作されていた期間
WordPressの侵入日と症状が出る日を同じと考えない理由
WordPressが今日おかしくなったからといって、今日侵入されたとは限りません。
不正な入口だけを残し、目立つ操作をしない期間が続くケースがあるためです。
攻撃者は気づかれない状態を維持できる
侵入直後にトップページを壊したり、大量の記事を公開したりすれば、管理者はすぐに気づきます。
一方、外部から再び入れる仕組みだけを残して静かにしていれば、発見されるまでの時間を延ばせます。
そのため、サイトの表示が普通で、管理画面にも目立つ異常がない期間があっても、安全の証明にはなりません。
今回のように古い年月フォルダまで痕跡が広がっている場合は、直近の投稿だけでなく過去へさかのぼった調査が必要です。
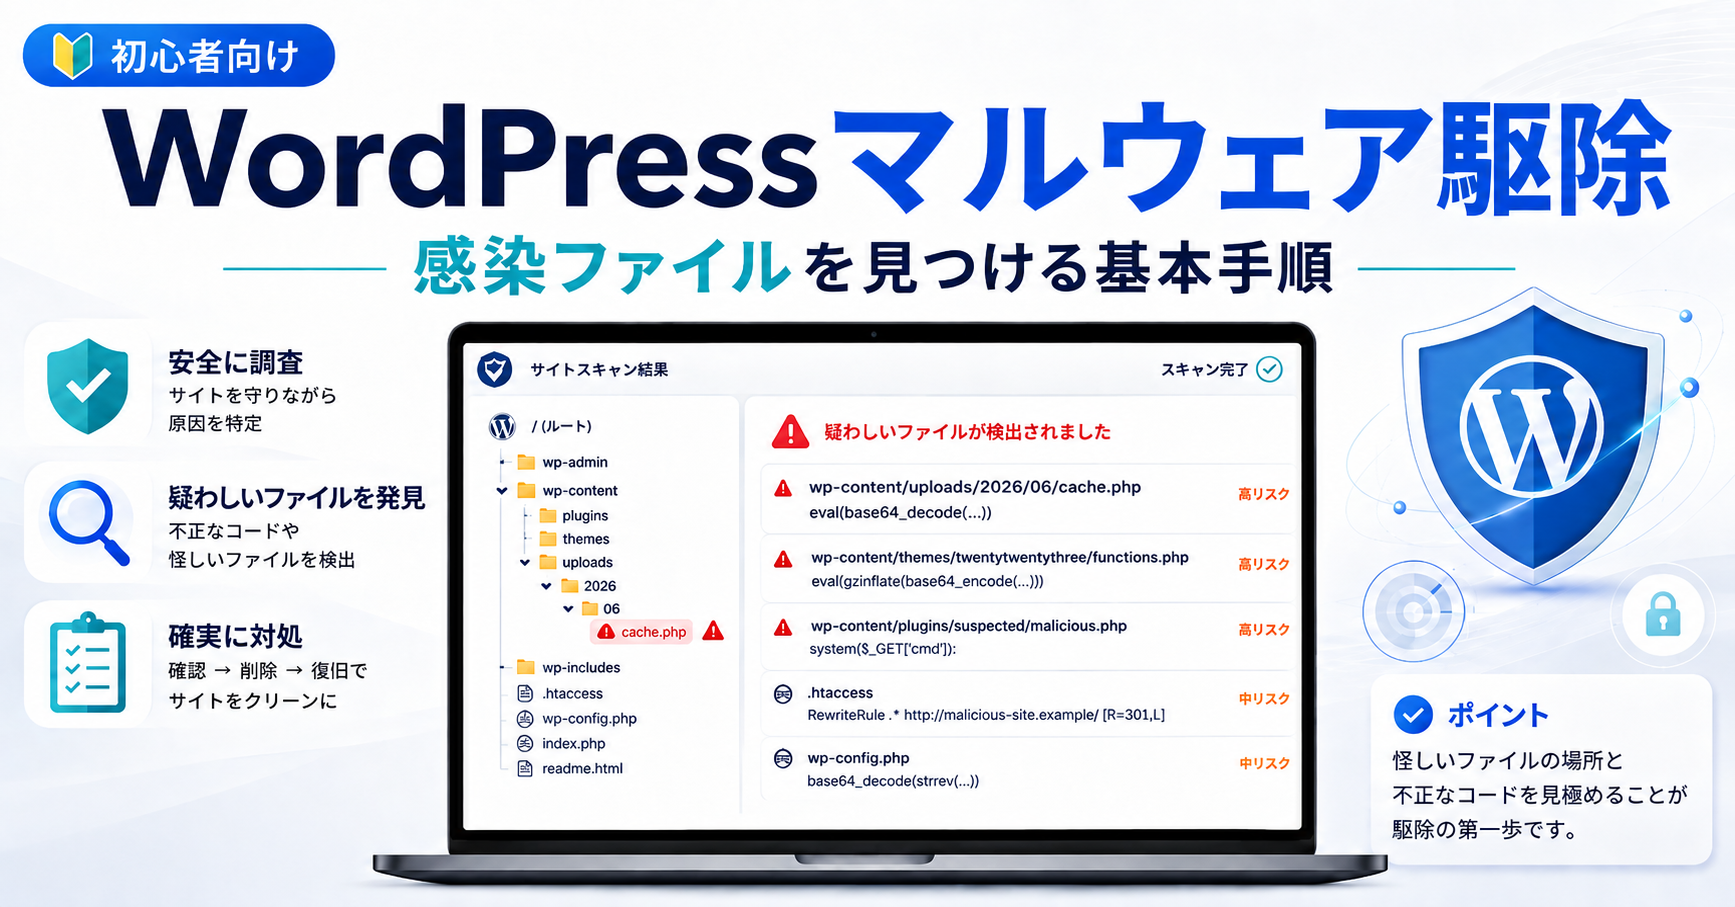
WordPressで起こり得る侵入から発症までの流れ
今回の最初の侵入日時や経路は、年月フォルダだけでは断定できません。
一般的には、次のような流れで「侵入」と「目に見える症状」が離れることがあります。
- 古いプラグイン、漏れた認証情報などを足がかりに侵入される
- 外部から再び操作するための不正ファイルや設定を残される
- 目立つ改ざんをせず、サイトが普通に動く期間が続く
- 後日、不正投稿やリダイレクトなどの目に見える症状が現れる
これは今回の攻撃者の行動を断定したものではなく、長期潜伏型の侵害で起こり得る流れです。
正確な時系列を知るには、アクセスログ、ファイルの履歴、古いバックアップ、データベースの変更記録などを照合します。
長く残ったバックドアは認証情報まで見直す
バックドアが実行できる状態だった場合、wp-config.php にあるデータベース接続情報や、サーバー内の別ファイルを読み取られた可能性を否定できません。そのため、不正ファイルだけを消して終わりにはできません。
動いていないように見えるバックドアを放置する危険性は、次の記事で詳しく説明しています。
- WordPressの管理者パスワードと全ユーザーの権限
- レンタルサーバー、FTP・SFTP、データベースの認証情報
- WordPressの全セッションと認証キー・ソルト
- プラグイン、テーマ、WordPress本体、uploads、mu-plugins、Cron
- 侵入経路になった脆弱性や不要なアカウント
WordPressのカジノ記事を削除する前に行う安全な初動
カジノ記事や怪しいファイルを見つけても、最初の行動は削除ではなく、証拠を残して被害範囲を調べることです。 見えている症状だけを消すと、侵入経路が残り、原因調査の手がかりまで失うことがあります。
削除前に画面・URL・日時を記録する
不正投稿が見つかったら、投稿一覧、公開URL、投稿者、作成日時、更新日時をスクリーンショットに残します。FTPで不審ファイルを見つけた場合も、ファイル名、完全なパス、更新日時を記録してください。
- 異常に気づいた日時と、直前に行った更新や操作
- 身に覚えのない記事のタイトル、URL、投稿者、日時
- 知らない管理者、プラグイン、テーマがないか
- 不審ファイルの名前、保存場所、更新日時
- スマホだけ・検索経由だけなど、症状が出る条件
- サーバー会社やSearch Consoleから届いた警告
ブラウザからファイルのURLへアクセスしたり、実行したりしないでください。感染と断定してすぐ削除するのではなく、パス・日時・画面を記録し、安全な場所へ保全できる専門家に相談してください。
投稿以外の再生成元まで調べる
カジノ記事は結果として見えている症状であり、投稿を作った仕組みが別に残っている可能性があります。不正な管理者、改ざんされたテーマやプラグイン、uploads内のファイル、自動実行処理、データベースなど、範囲を広げて確認します。
ファイルを消しても再び作られる場合は、別の場所に再生成元が残っています。感染ファイルの見つけ方と削除前の判断基準は、次の記事も参考にしてください。
- 侵入口が残っていれば、同じ記事やファイルを再び置かれる
- 不正処理がテーマ、プラグイン、データベース、Cronなどに分散している
- 感染後のバックアップにも不審ファイルが含まれている可能性がある
バックアップを戻す前に安全性を確認する
「バックアップから戻せば早い」と考えがちですが、侵入時期より後のバックアップには不正ファイルが含まれている可能性があります。保存対象からuploadsが除外されている場合もあるため、バックアップの取得日だけでなく、中身と対象範囲を確認しなければなりません。
感染時期が不明なまま復元すると、一度消えた症状が数時間後や数日後に戻ることがあります。安全な復元ポイントの選び方は、次の記事で詳しく解説しています。
駆除後は、すべての認証情報を変更し、全セッションを無効化して、WordPressの認証キー・ソルトも再生成します。侵入経路になった脆弱性を塞ぎ、サーバーの仕様に合わせてuploads内でプログラムを実行できない設定も検討します。
- 身に覚えのない投稿や管理者が増えている
- スマホや検索結果からだけ別サイトへ飛ばされる
- 削除した記事やファイルが再び現れる
- 更新していないのにファイルや記事の日時が変わる
- Googleやサーバー会社からセキュリティ警告が届いた
- 原因がわからないまま、表示や動作に違和感が続く
WordPressのカジノ記事と古い侵入痕跡でよくある質問
身に覚えのない投稿を見つけた方から、よくいただく質問をまとめました。 判断に迷う時は、無理に自分で直そうとせず、記録を残した状態で相談するのが安全です。
WordPressの不正投稿は当日中の相談が重要|まとめ
WordPressにカジノ記事が勝手に投稿されたら、見えている記事だけを消さず、その日のうちにサイト全体を調べることが大切です。
- 身に覚えのないカジノ記事は、不正操作を疑うべき危険サイン
- 今回の実例では、3年前の年月フォルダからも不審ファイルが見つかった
- 年月フォルダだけでは侵入日を断定できないが、過去へさかのぼる調査が必要
- 記事やファイルの削除だけでは、侵入口や再生成元が残って再発する
- 感染後のバックアップを安全確認せず戻すと、再び症状が出る可能性がある
- 少しでも動作がおかしい時は、画面と日時を残して当日中に相談する
「昨日まで普通だったから、侵入も昨日だろう」とは限りません。見えている異常は、以前から残っていた侵入口が使われた結果である可能性があります。
不正投稿、知らない管理者、勝手な転送、削除後の再発など、違和感が1つでもあれば様子見はしないでください。証拠を消す前に、できるだけ早くご相談ください。
WordPressの動作がおかしい時は今すぐご相談ください
不正投稿が出たのは今日でも、侵入や不正ファイルの設置は以前から続いていた可能性があります。
自己判断で削除や復元を行う前に、画面・URL・発生時刻を残してご相談ください。
- WordPressにカジノ記事や外国語の記事が勝手に増えた
- 知らない管理者やプラグインが見つかった
- 検索経由やスマホだけ別サイトへ転送される
- 怪しいファイルを消しても再び作られる
- バックアップのどの時点が安全かわからない
- 原因はわからないがWordPressの動作がおかしい
- 万一復旧できない場合やマルウェア駆除できない場合は全額返金保証で安心
- 90日間再感染保証・動作保証で安心
- 初期費用・調査費用0円で安心