「サーバーのTOPディレクトリに、見覚えのないPHPファイルがあると言われた。
でもサイトは普通に表示されているし、
動作していないなら費用をかけてまで消さなくても良いのでは?」と疑問に思っていませんか?
その感覚は自然です。初心者の方から見ると、画面上では何も起きていないのに、
なぜ不審ファイルの調査や削除に費用が必要なのか分かりにくいと思います。
結論から言うと、マルウェアやバックドアは、今動いていないように見えても消すべきです。
理由は、そのファイルが「今の症状」ではなく「次に侵入される入口」になるからです。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、動いていないように見える不審ファイルを放置してはいけない理由を、初心者の方にもわかるよう丁寧に解説します。
- TOPディレクトリの不審PHPファイルを消すべき理由
- 「動作していないように見える」バックドアの危険性
- 放置した時に起こりやすい再感染・検索汚染・サーバー停止リスク
- 消す前に調査が必要な理由と、安全な駆除の考え方
- 初心者が自分で判断せず、今すぐ依頼すべきケース
この記事では、サーバー内に置かれた「maintanance.php」のような偽装名のPHPファイルを例に、
なぜ削除・調査・再発防止まで必要なのかを説明します。
「今は動いていないから大丈夫」と判断する前に、まずはバックドアの役割から見ていきましょう。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
マルウェアやバックドアは動作していなくても消すべきです
マルウェアやバックドアは、今画面に症状が出ていなくても削除すべきです。
なぜなら、攻撃者にとっては「あとで使える入口」として残しておくだけでも十分に価値があるからです。
バックドアとは、正規のログイン画面を使わずに、外部からサイトへ入り直すための裏口です。
一度侵入した攻撃者が、次回も簡単に戻ってこられるように置いていくことがあります。
たとえるなら、家の玄関の鍵を交換しても、庭の植木鉢の下に合鍵が残っている状態です。
今その合鍵が使われていなくても、存在しているだけで危険です。
- 攻撃者が再びサイトへ入る入口になる
- 検索結果だけを汚染するSEOスパムに使われる
- 別のマルウェアをあとから設置される
- サーバー会社からアカウント停止される原因になる
- サイト所有者が気づかないうちに外部へ迷惑をかける
つまり、バックドアは「今表示が崩れていないから安全」ではありません。
表示が正常なまま、裏側で危険な状態が続いていることがあります。
TOPディレクトリの不審ファイルは「倉庫に置かれた爆弾」のようなものです
TOPディレクトリや普段見ないサーバー領域にある不審なPHPファイルは、
動いていないように見えても「置いてあるだけで危険な部品」と考えるのが安全です。
たとえば、次のような名前のファイルは一見すると普通に見えます。
しかし、攻撃者はあえて自然な名前や、少しだけ綴りを変えた名前を使うことがあります。
maintanance.php
wp-cache.php
class-mail.php
update-check.php
license.php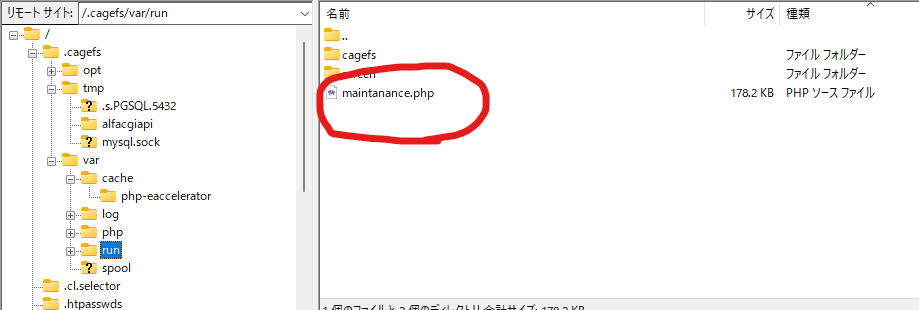
画像のように、`maintanance.php` のようなファイル名は、
正規のメンテナンス用ファイルに見せかけている可能性があります。
しかも、綴りが `maintenance` ではなく `maintanance` になっているような違和感も、
現場では確認ポイントになります。
もちろん、名前だけで悪質と断定はできません。
ただし、サーバーのTOPディレクトリや `.cagefs` などの領域に、
身に覚えのないPHPファイルがあるなら、放置せず中身と設置経路を確認すべきです。
「メンテナンス」「キャッシュ」「アップデート」「ライセンス」のような名前でも、
中身が外部操作用のコードなら危険です。逆に、必要なファイルを誤って消すとサイトが壊れることもあります。
動作していないように見えるバックドアが危険な理由
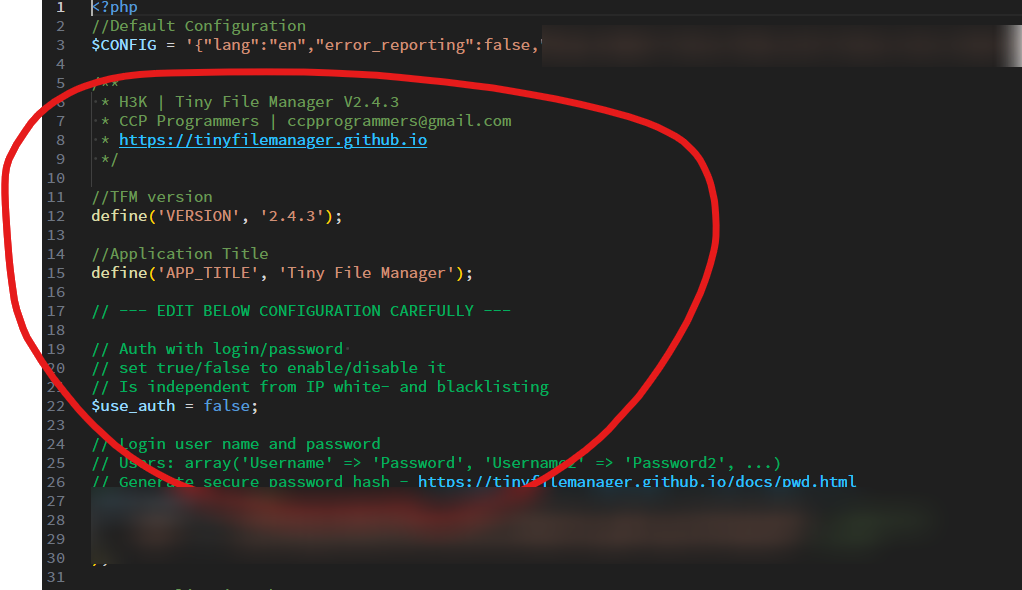
バックドアは、毎日目に見えて動くとは限りません。
攻撃者が必要な時だけ呼び出す、特定の条件でだけ動く、検索エンジンだけに違う内容を返す、という作り方があるからです。
ブラウザで見ても何も起きないことがある
不審ファイルをブラウザで開いても、真っ白な画面や404のように見える場合があります。
だからといって安全とは言えません。
バックドアは、特定のパスワード、特定のIPアドレス、特定のPOSTデータが送られた時だけ動くことがあります。
普通に開いた時に何も表示されないのは、むしろ隠れるための動作です。
検索エンジンやスマホだけに症状が出ることがある
マルウェアの中には、管理者や通常ブラウザには正常なページを見せ、
検索エンジンやスマホユーザーだけを別サイトへ飛ばすものがあります。
その場合、サイト所有者が自分で確認しても異常に気づきません。
しかし、検索結果では別のタイトルになっていたり、訪問者だけが危険なページへ移動していたりします。
再感染の原因が残り続ける
表面上のマルウェアだけ消しても、バックドアが残っていれば再感染します。
数時間後、数日後、数週間後にまた同じ症状が出るのは、入口が残っているからです。
この状態で「前回消したのにまた感染した」となると、調査範囲はさらに広がります。
結果として、最初にきちんと消すより費用も時間もかかりやすくなります。

マルウェアを放置すると費用を抑えるどころか高くなります
「費用をかけたくないから消さない」という判断は、短期的には安く見えます。
しかし、マルウェアやバックドアの放置は、あとで大きな損失につながることが多いです。
特に事業用サイトでは、表示が壊れるだけでなく、問い合わせ減少、
広告停止、検索順位低下、サーバー停止、顧客からの信用低下まで起こり得ます。
- Google検索結果に危険なサイトと表示される
- 広告アカウントや配信が止まる
- サーバー会社から公開停止される
- 問い合わせフォームや会員情報の安全確認が必要になる
- 復旧後に再審査・再登録・信用回復の手間が増える
バックドアを1つ放置しただけでも、あとから別のファイルを置かれたり、別サイトへの踏み台にされたりする可能性があります。
その時点では「1ファイル削除」では済まず、サーバー全体の調査が必要になります。
つまり、今の費用は「不要な出費」ではなく、被害拡大を止めるための保険です。
問題が小さいうちに消す方が、結果的に安く済みます。
マルウェア削除は「消すだけ」ではなく調査が必要です
不審ファイルは、ただ削除すれば終わりではありません。
安全に直すには、そのファイルが何をしていたのか、どこから入ったのか、ほかにも仲間が残っていないかを確認する必要があります。
必要なファイルを誤って消すとサイトが壊れる
初心者の方が一番やってしまいやすいのは、怖くなって不審に見えるファイルを一気に削除することです。
しかし、サーバーにはWordPress本体、テーマ、プラグイン、キャッシュ、サーバー固有の設定ファイルが混在しています。
本当に悪いファイルだけを消すには、名前ではなく中身、更新日時、設置場所、アクセスログ、周辺ファイルとの関係を見ます。
ここを飛ばすと、サイトを自分で壊してしまうことがあります。
侵入口を塞がないとまた置かれる
不審ファイルを消しても、侵入口が残っていれば再び置かれます。
古いWordPress、脆弱なプラグイン、漏えいしたFTP情報、管理者パスワード、書き込み可能なフォルダなど、原因は複数あります。
- 同じ階層に別の不審ファイルがないか
- WordPress本体・テーマ・プラグインが改ざんされていないか
- 管理者ユーザーが勝手に増えていないか
- FTP・サーバー・WordPressのパスワードが漏れていないか
- Search Consoleや検索結果に警告・汚染が出ていないか
この確認をせずに「見つけた1個だけ消しました」で終わると、見えていないバックドアが残ります。
復旧作業の本体は、ファイル削除ではなく、残っている危険を潰すことです。
削除前に証拠を残すと再発防止につながる
不審ファイルは、削除前にファイル名、設置場所、更新日時、中身の特徴を記録しておくことが大切です。
証拠を残さず消してしまうと、あとから「どこから入られたのか」「同じ種類のファイルが残っていないか」を調べにくくなります。
特に、サーバー会社から通知されたファイル名や、FTP画面で見えた階層情報は重要です。
今回のように `maintanance.php` のような不自然な名前が分かるだけでも、同じ命名規則のファイルを探す手がかりになります。
「早く消したい」という気持ちは分かります。
ただし、再発防止まで考えるなら、消す前の数分の記録が後の調査精度を大きく変えます。
初心者が自分で削除してよいケースと依頼すべきケース
初心者の方が自分で対応してよいのは、バックアップがあり、検証環境で復元でき、
不審ファイルの中身と必要性を判断できる場合に限ります。
逆に、サーバーのTOPディレクトリ、`.cagefs`、`var`、`tmp`、`run` など、WordPressの通常画面から見えない場所に不審ファイルがある場合は、自己判断で進めない方が安全です。
- TOPディレクトリに身に覚えのないPHPファイルがある
- ファイル名がメンテナンス・キャッシュ・更新系に偽装されている
- 検索結果やスマホだけ変なサイトへ飛ばされる
- 一度消したのにまた不審ファイルが増える
- サーバー会社からマルウェアや不正ファイルの通知が来た
- どれを消してよいか判断できない
この状態で大事なのは、慌てて全部消すことではありません。
証拠を残しながら、悪いファイル・侵入口・再感染原因を順番に潰すことです。
「動いていないように見えるから大丈夫」と判断して放置するのも、
「怖いから全部消す」と判断するのも、どちらも危険です。
マルウェアやバックドアの放置に関するよくある質問
マルウェアやバックドアは今すぐ消すべきです
TOPディレクトリやサーバー内に置かれたマルウェア・バックドアは、今動いていないように見えても放置してはいけません。
それは、壊れた部品ではなく、攻撃者が戻ってくるための入口だからです。
サイトが普通に表示されている、ブラウザで開いても何も起きない、ファイル名がメンテナンス風に見える。
こうした理由だけで安全と判断するのは危険です。
- 動いていないように見えるバックドアも危険
- 名前が自然でも中身が悪質なことがある
- 放置すると再感染・検索汚染・サーバー停止につながる
- 削除だけでなく、侵入口と残存ファイルの調査が必要
- 判断できない場合は自分で触らず専門家へ依頼する
もし今、サーバー内に見覚えのないPHPファイル、メンテナンス風の名前のファイル、
消してよいか分からない不審ファイルがあるなら、放置しないでください。
今すぐ頼んでください。
マルウェアやバックドアは、症状が小さいうちに対応するほど、復旧も再発防止も進めやすくなります。
不審なバックドアファイルが自分で判断できない時は
ホームページの乗っ取り・マルウェア感染・不正アクセスでお困りなら、
クイックレスキューが解決します。
- サーバー内に見覚えのないPHPファイルがある
- マルウェアやバックドアと言われたが、何を消せばよいか分からない
- 一度削除したのに不審ファイルがまた出てくる
- 検索結果やスマホだけ変なサイトに飛ばされる
- サーバー会社から不正ファイルの通知が来た
- 自分で触ってサイトを壊すのが怖い
- 万一復旧できない場合やマルウェア駆除できない場合は全額返金保証で安心
- 90日間再感染保証・動作保証で安心
- 初期費用・調査費用0円で安心