「WordPressのアクセス数が突然増えたけれど、喜んでよいのか、攻撃を疑うべきなのか」と迷っていませんか?
広告やSNSで紹介された覚えがないのに、ページビューだけが跳ね上がると、何が起きているのか判断しにくいものです。
アクセス急増は、実際の読者が増えた結果とは限りません。不正Botの巡回、ログイン攻撃、隠しスパムページへの流入、マルウェアが作った偽URLへのアクセスでも、数字だけは大きくなります。
大切なのは、アクセス数の多さだけで感染を断定せず、解析画面・サーバーログ・WordPress内部の3方向から事実を照合することです。
 よこやま良平
WordPressの復旧を多数手がけてきたよこやま良平です。わたしの現場経験をもとに、アクセス急増を安全に切り分け、不正Botやマルウェアが疑われる時の確認順を解説します。
- アクセス急増が人・正常Bot・不正Botのどれかを見分ける順番
- マルウェアが作った隠しページや不審な通信を確認する方法
- 証拠を消さずに被害拡大を抑える初動対応
- 復旧後にアクセス数が正常へ戻ったと判断する基準
WordPressのアクセス急増は、順番を守って比較すれば、集客の成功なのか、Botによる負荷なのか、感染の兆候なのかを絞り込めます。
数字を見て慌ててファイルやデータを消す前に、まず「いつ・どのURLへ・どこから・どのように」アクセスされたかを残しましょう。
こんなお悩みはありませんか?
- ある朝、サイトを開いたら真っ白画面になっていた
- 管理画面にログインできなくなって手が止まった
- 身に覚えのない記事やページが勝手に増えていた
- プラグインを更新したらサイト全体が崩れてしまった
- 以前バックアップを取ったか自分でも覚えていない
累計1,000件以上のWordPressトラブル対応の経験から、「壊れる前に備える」ためのチェックリストを1冊にまとめました。
ログイン・本体・バックアップ・サーバー・運用の5分野を、50項目で「危険度・確認方法・対処法」まで解説しています。
セキュリティプラグイン・WordPressの教科書も含めた3大特典を、
今なら無料で受け取れます。
WordPressのアクセス急増はマルウェア感染とは限らない
結論から言うと、アクセス数が急増したという事実だけでは、WordPressのマルウェア感染は判断できません。正常な話題化、検索エンジンの巡回、監視サービス、不正Bot、攻撃、隠しページへの流入を分けて考える必要があります。
人の流入が増えた時は行動にも一貫性がある
実際の読者が増えた場合は、アクセス元と閲覧行動に理由があります。SNS投稿、広告、ニュース掲載、検索順位の上昇など、増加が始まった時刻と外部の出来事がつながります。
閲覧されるURLも、トップページだけでなく関連記事やサービスページへ広がりやすく、滞在時間・スクロール・問い合わせなどの行動が伴います。アクセス数、ユーザー数、成果の3つが同じ方向へ動くなら、正常流入の可能性が高いでしょう。
不正Botは短時間・特定URL・同じ動きへ偏る
不正Botは、人が読むためではなく、自動処理でURLを探したり、ログインを試したり、脆弱性のある場所を探したりします。そのため短時間に大量のリクエストが集中し、存在しないURLやログイン関連URLへ偏りやすいのが特徴です。
ただし、Googleなどの検索エンジンBotや稼働監視サービスも機械的にアクセスします。名前だけを信じず、逆引き確認、CDN・WAFの判定、頻度、対象URLを合わせて見ることが必要です。
- 増え始めた時刻と、広告・SNS・掲載など外部要因が一致するか
- アクセスが特定のURL、国、IP帯、端末へ極端に偏っていないか
- 滞在、回遊、問い合わせなど、人らしい行動が伴っているか
- サーバー負荷、404、403、429、500系エラーが同時に増えていないか
入口で感染と決めつけないことが重要です。先にアクセスの性質を分類すると、必要のない全削除や復元を避けながら、危険な兆候だけを優先して調べられます。
WordPressのアクセス急増を最初の30分で切り分ける
WordPressのアクセス急増に気づいたら、最初の30分は「変更」より「記録」を優先してください。解析画面のスクリーンショット、期間比較、上位URL、参照元、国・地域、端末、発生時刻を保存すると、後のログ調査と結び付けられます。
解析ツールは前日・前週・通常日の3つと比べる
急増した日の数字だけを見ると異常の形が分かりません。直前の同じ曜日、1週間前、普段の平均的な日の3つを並べ、増加が一瞬か、数時間続くか、毎日同じ時刻に繰り返すかを確認します。
上位ページでは、実在する記事URLだけでなく、見覚えのない文字列、海外向け商品名、賭博・医薬品・偽ブランドを連想させるURLが混ざっていないかを見ます。解析画面に表示されない通信もあるため、ここで安全と断定しないでください。
解析ツール同士の数字が一致しないことも珍しくありません。JavaScriptを実行しないBotはアクセスログにだけ残り、CDNで遮断された通信はWordPressまで届かず、逆に計測タグの二重設置ではページビューだけが水増しされます。
「解析画面では急増、サーバーログでは平常」なら計測設定を確認し、「ログでは急増、解析画面では平常」ならBotや静的ファイルへの直接通信を疑います。数字の差そのものが切り分け材料になります。
サーバーログでURL・応答・発信元を照合する
次に、レンタルサーバーのアクセスログやCDN・WAFのイベントを確認します。見る順番は、件数の多いURL、HTTPステータス、時刻、IPアドレス、User-Agent、参照元です。
同じIPから毎秒のようにアクセスが続く、`wp-login.php` や `xmlrpc.php` に集中する、存在しないPHPファイルを大量に探す、同一パターンの404が増える場合は、自動化された探索や攻撃を疑います。反対に、複数の参照元から記事へ流入し、通常のページ遷移が続くなら、人の流入に近い動きです。
- アクセス増加が分かる期間比較と発生時刻
- 上位URL、参照元、国・地域、端末の一覧
- サーバーログ、WAFイベント、負荷グラフ
- WordPressの更新履歴、管理者一覧、直近の作業内容
ログの保存期間はサーバー会社によって異なります。後で確認しようとすると消えていることがあるため、急増を発見した時点で手元へ保存しておくのが正解です。
WordPressの不正Botと正常な巡回を見分ける
不正Botかどうかは、User-Agentの名称だけではなく、発信元・頻度・対象URL・結果を組み合わせて判断します。文字列は簡単に偽装できるため、「Googlebotと書いてあるから安全」という判定は危険です。
ログイン攻撃と脆弱性探索は対象URLに特徴が出る
ログイン攻撃では、ログイン画面やXML-RPCへ短時間に試行が集中します。脆弱性探索では、使っていないプラグイン名、古い管理ツール、ランダムなPHPファイル、環境設定ファイルを機械的に探すリクエストが並びます。
404だから被害がないとは限りません。探索を受けている事実は、次の攻撃候補として観測されていることを示します。一方、すべての404を攻撃扱いすると、普通のリンク切れや検索エンジン巡回も混ざるため、同一パターンの反復を見ます。
IP遮断だけでは根本対策にならない
攻撃元IPを遮断すると、一時的に件数が下がることがあります。しかしBotは複数のIPやクラウド環境を使い、発信元を切り替えるため、1件ずつの拒否だけでは追いつきません。
CDNやWAFのレート制限、ログイン試行制限、不要なXML-RPCの制限、管理画面保護、更新管理を組み合わせます。業務上必要な外部サービスや検索エンジンを誤って止めないよう、遮断前後のログも残してください。
WordPressのマルウェアがアクセス数を増やす仕組み
マルウェア感染でアクセス数が増える代表的な理由は、攻撃者がスパムページや偽ページを大量に作り、検索エンジンや別サイトからBotと利用者を呼び込むためです。正規ページが普通に見えていても、別URL、検索経由、スマートフォンだけで不正表示が起きる場合があります。
隠しスパムページは正規メニューに出ないことがある
不正ページは、WordPressの投稿一覧に見える形で作られるとは限りません。データベースへ不正投稿を追加する方法、テーマやプラグインのPHPで動的に出力する方法、別ディレクトリへ静的ファイルを置く方法があります。
そのため管理画面の投稿一覧だけを見て「異常なし」と判断できません。Google検索の `site:` 確認、Search Consoleのページ一覧、XMLサイトマップ、サーバー上のファイル、アクセスログで見つかったURLを照合します。
不審ファイルとアクセス急増の時刻を結び付ける
ログで最初に不審URLが呼ばれた時刻と、ファイルの更新時刻、管理者ログイン、プラグイン更新、サーバー会社の通知を時系列に並べます。単独の更新日時はコピーや復元でも変わるため、時刻一致だけで犯人ファイルを断定してはいけません。
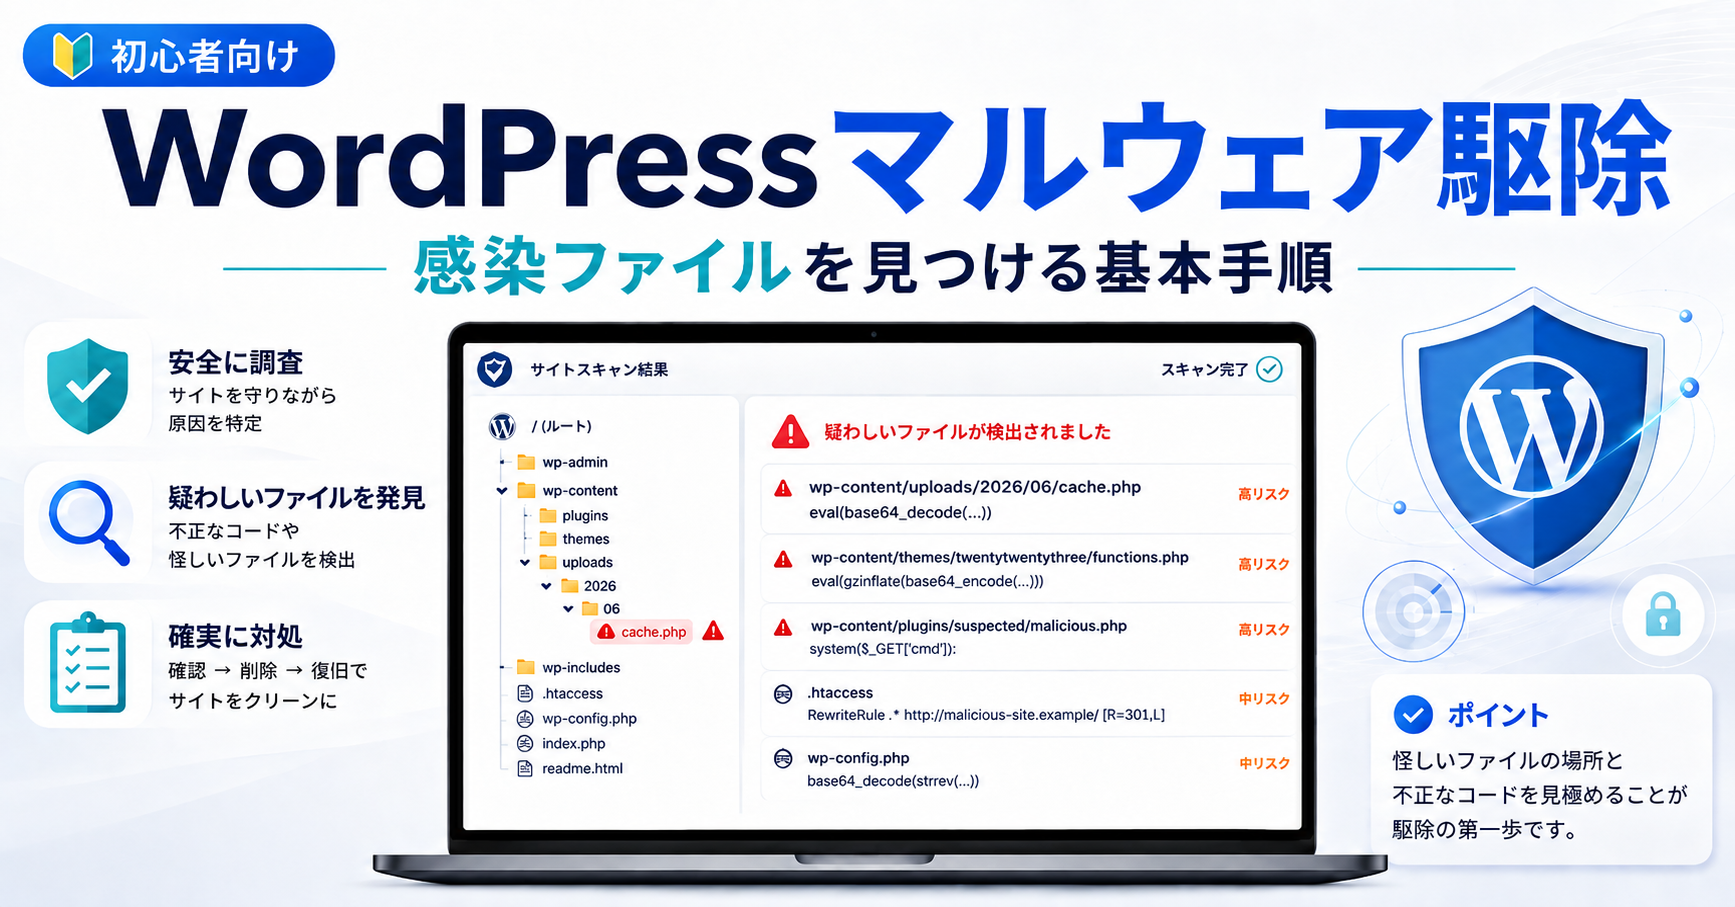
`wp-content/uploads` 内のPHP、見慣れないランダム名、正規ファイルに似せた名前、テーマ末尾の難読化コードなどは調査対象です。ただし、名前が怪しいという理由だけで削除すると、正規機能の停止や証拠消失につながります。
- 見覚えのないURLへのアクセスと検索表示が同時に増えた
- 未知の管理者、予約タスク、PHPファイル、外部通信が見つかった
- 端末・参照元・国によって不正表示や転送が再現する
- サーバー会社や検索エンジンからマルウェア警告を受けた
アクセス数の急増とWordPress内部の異常が結び付いた時は、単なるBot対策ではなく、感染調査と復旧へ切り替えるべきです。
WordPressのアクセス急増が起こす二次被害を確認する
WordPressのアクセス急増で確認すべきなのは、ページビューだけではありません。大量通信がサーバー負荷、転送量、検索結果、問い合わせ、メール、利用料金へ波及していないかを同時に確認します。
サーバー負荷とエラー増加は時間帯を合わせて見る
CPU、メモリ、同時接続、転送量がアクセス急増と同じ時刻に上がり、503や504が増えているなら、Botによって正規利用者が閲覧しにくくなっている可能性があります。共有サーバーでは、他利用者への影響を防ぐため、自動的に制限される場合もあります。
キャッシュが効く通常ページへのアクセスと、毎回PHP・データベース処理が走る検索、ログイン、APIへのアクセスでは、同じ1万件でも負荷が違います。件数だけでなく、重いURLとエラーが増えた順番を見てください。
検索結果と問い合わせの異常は利用者被害につながる
隠しスパムページが検索結果へ登録されると、サイト名で検索した利用者が偽商品、賭博、フィッシングページへ誘導される恐れがあります。正規サイトの信用低下だけでなく、入力された個人情報や決済情報が第三者へ送られる危険もあります。
問い合わせフォームの大量送信、存在しない注文、パスワード再設定メールの急増も記録します。アクセス急増と同時に起きた場合、フォーム悪用、アカウント列挙、メール送信機能の悪用が別経路で進んでいる可能性があります。
緊急度は被害の大きさと進行中かどうかで決める
アクセスが多いだけでサイト表示も内部状態も正常なら、ログを取りながら負荷対策を進められます。しかし、不正転送、フィッシング、マルウェア配布、個人情報への接触、管理者追加が進行中なら、集客機会より被害停止を優先すべきです。
- 正規利用者が偽ページや外部サイトへ誘導されている
- サーバー停止や従量課金の増加が迫っている
- 管理者追加、ファイル更新、外部通信が現在も続いている
- 顧客情報、決済、メールアカウントへ影響する可能性がある
二次被害まで確認すると、WAF調整で様子を見る案件なのか、サイトを一時停止して緊急復旧する案件なのかを判断しやすくなります。迷う場合は、被害が大きい方を前提に保全と封じ込めを始めてください。
WordPressのアクセス急増で被害を広げない初動対応
感染が疑われる時は、証拠保全、影響範囲の確認、封じ込めの順で進めます。最初からサイト全体を初期化したり、バックアップを上書きしたりすると、侵入口や不正アクセスの痕跡を失います。
現時点のファイル・DB・ログを別の場所へ保存する
感染の可能性があっても、現状バックアップには調査価値があります。ファイル一式、データベース、アクセスログ、エラーログ、WAFイベント、管理者一覧を、稼働中サーバーとは別の安全な場所へ保管します。
このバックアップを、そのまま復元用の「きれいなデータ」と考えてはいけません。目的は証拠と必要データの保全です。復元に使う場合は、感染時刻より前で、内容を検証できる世代を別に選びます。
サービス停止は被害と業務影響を比較して決める
個人情報の送信、フィッシング、マルウェア配布、外部サイトへの転送が疑われる場合は、閲覧を継続させるリスクが高いため、メンテナンス化やアクセス制限を検討します。単なるBot負荷なら、WAFやCDNで対象通信を絞る方が業務影響を小さくできます。
管理者パスワード、サーバー、FTP・SFTP、データベース、メール、CDN、APIキーは、侵害範囲を考えて変更します。感染サイトと同じ端末や同じメールで変更すると再取得される恐れがあるため、安全確認済み端末から作業してください。
- 記録前にアクセスログやキャッシュを一括削除する
- 不審に見えるファイルを名前だけで大量削除する
- 感染日時が不明なまま最新バックアップで上書きする
- 原因未確認のままIP遮断だけで解決扱いにする
初動の目的は、その場で完全復旧することではありません。被害を増やさず、後から原因を追える状態を作ることです。
WordPressのマルウェア除去とアクセス正常化を確認する
復旧は、感染ファイルを1つ消して終わりではありません。不正ページ、バックドア、未知の管理者、改変された設定、盗まれた認証情報、侵入口をまとめて確認し、アクセス急増の原因が止まったことまで検証します。
正規ファイルとの差分と侵入口を確認する
WordPress本体は公式配布物、テーマとプラグインは正規入手元と比較します。不要な資産を削除し、必要なものは最新版へ更新します。改変部分だけを戻しても、脆弱な旧プラグインや漏えいした認証情報を残せば再発します。
データベースでは、未知の管理者、スパム投稿、不審な設定値、外部URL、予約タスクを確認します。サーバー全体で同じアカウントを共有している場合は、別サイトやメール領域も影響範囲に含めます。
復旧前後のログを同じ条件で比較する
復旧前に記録した上位URL、IP、User-Agent、国、ステータスコードを、復旧直後、24時間後、72時間後で比較します。不正URLへの200応答が404または410へ変わり、未知の外部通信や不審管理者が消え、サーバー負荷が通常範囲へ戻るかを確認します。
Botの探索自体は、復旧後も続くことがあります。攻撃リクエストが届くことと、攻撃が成功して不正ページを返すことは別です。単純な件数ゼロではなく、応答内容とWordPress内部に再生成がないことを基準にしてください。
- 見覚えのないURLが新しく生成されない
- 不審URLが正常コンテンツや不正転送を返さない
- 未知の管理者・ファイル・予約タスク・外部通信が再発しない
- サーバー負荷とエラー率が通常範囲へ戻る
- Search Consoleやサーバー会社の警告解除条件を満たす
アクセス数が減っただけで完了にせず、WordPress内部と外部の表示、ログ、検索結果を同時に確認することで、再感染の見落としを減らせます。
WordPressのアクセス急増に関するよくある質問
WordPressのアクセス急増は記録・照合・復旧の順で確認する
WordPressのアクセス急増に気づいた時は、感染と決めつけるのでも、人気が出たと喜ぶのでもなく、まず記録を残してください。解析ツール、サーバーログ、WordPress内部を照合すると、人の流入、不正Bot、隠しスパムページの違いが見えてきます。
Botが多いだけなら負荷対策と防御強化、改ざんや不審ファイルが結び付くなら感染調査と復旧が必要です。ファイルを1つ消すだけ、IPを1つ止めるだけで完了扱いにせず、侵入口、認証情報、データベース、再生成、検索結果まで確認しましょう。
判断に迷う場合は、急増前後のログと現在のデータを保存したうえで相談すると、調査の精度が上がります。証拠を守りながら被害拡大を止めることが、安全な復旧への最短経路です。
WordPressのアクセス急増と感染疑いを自分で判断できない時は
アクセス急増の原因が不正Botなのか、マルウェアが作った隠しページなのか分からない場合は、
クイックレスキューがログ確認から感染調査、復旧、再発防止まで対応します。
- 広告や話題化の心当たりがないのにアクセスだけ急増した
- 見覚えのないURLや海外からの通信が大量に記録されている
- Bot負荷とマルウェア感染のどちらか判断できない
- 自分でファイルを消して証拠やサイトを壊すのが不安
- 不正ページの除去から再発防止までまとめて依頼したい